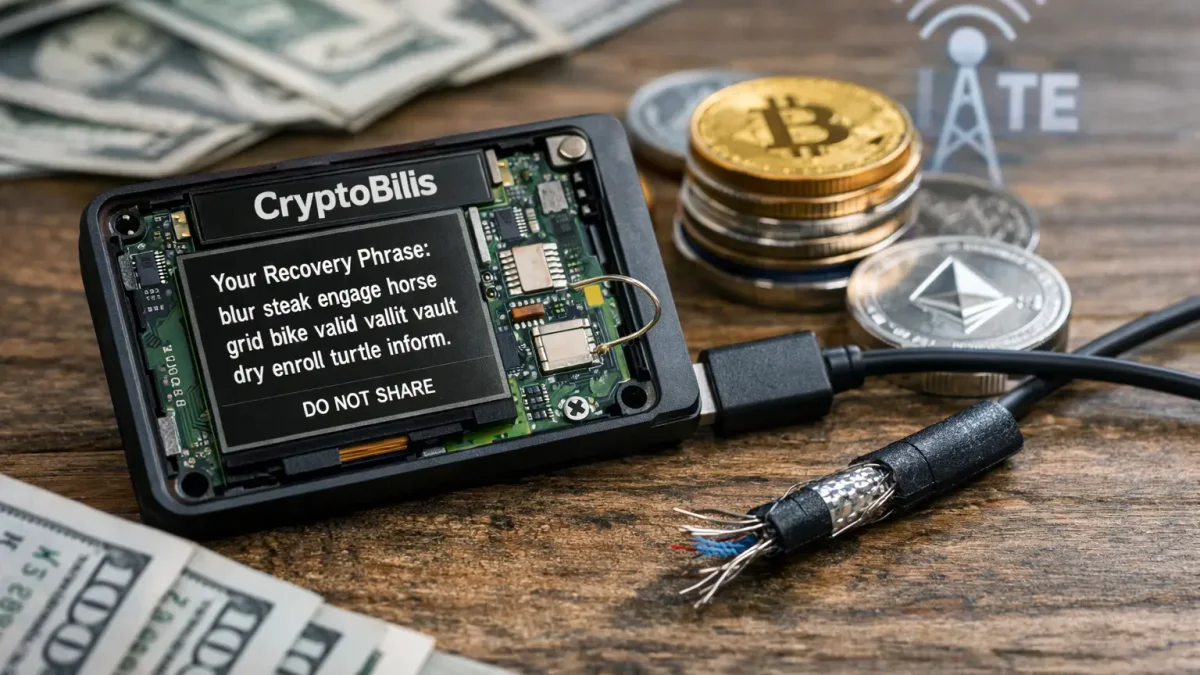
Ein kürzlich entdecktes Hardware-Implantat in Krypto-Wallets, die vom Wiederverkäufer CryptoBilis verkauft wurden, könnte die Seed-Phrasen der Benutzer abfangen und sie über das LTE-Mobilfunknetz an Angreifer übermitteln. Dies wurde vom Ledger-Sicherheitsteam in einem Update vom 10. Oktober 2026 berichtet. Das Implantat befand sich im Inneren des Gehäuses der Wallet und las Informationen vom Bildschirm des Geräts während der Ersteinrichtung. Wenn dem Benutzer die 24-Wörter-Seed-Phrase angezeigt wurde, erkannte, entschlüsselte und sendete das Implantat die Informationen über eine sichere eSIM an Angreifer. Dieses Modul veränderte nicht den Secure Element Chip, das Ledger-Betriebssystem oder beeinflusste Transaktionen. Stand 9. Oktober 2026 waren alle bestätigten Verluste von Geldern nur mit Geräten verbunden, die über CryptoBilis verkauft wurden. Ledger untersucht jedoch auch andere Geräte außerhalb Asiens.
Laut Schätzungen des Analyseunternehmens Bitquery haben Angreifer bereits 93,2 Millionen Dollar aus 315 Krypto-Wallets über sechs Blockchains abgehoben, während andere Forscher auf 530 betroffene Adressen mit einem Gesamtschaden von 103,4 Millionen Dollar hinwiesen. Als Reaktion auf den Vorfall hat CryptoBilis den Verkauf und Versand von Hardware-Wallets der Marke Ledger in Ländern wie Indonesien, Malaysia und den Philippinen ausgesetzt. Das Unternehmen hat auch vorübergehend physische Geschäfte geschlossen. Darüber hinaus bestätigte der bekannte Krypto-Sicherheitsforscher Mark Karpeles das Vorhandensein des Implantats in einem Ledger Flex-Gerät, das am Flughafen Singapur gekauft wurde. Trotz dieser Berichte hat Ledger noch keine Verbindung zwischen diesem Vorfall und CryptoBilis bestätigt.
Mit dem Implantat könnte ein Angreifer den Zugriff auf die Wallet auf einem anderen Gerät wiederherstellen, ohne physischen Zugriff auf die ursprüngliche Wallet zu haben. Ledger empfiehlt dringend, dass Benutzer, die ihre Wallets von CryptoBilis gekauft haben, keine neuen Geräte einrichten und, falls bereits eingerichtet, sofort Vermögenswerte auf ein neues Gerät mit einer neuen Seed-Phrase übertragen. Die Hauptbedingung – geben Sie die Seed-Phrase nicht auf Wallets ein oder stellen Sie sie nicht wieder her, die von CryptoBilis gekauft wurden. Wenn Sie Opfer eines Betrugs geworden sind oder ein modifiziertes Gerät haben, kontaktieren Sie den Ledger-Support und die örtlichen Strafverfolgungsbehörden. Das Unternehmen setzt seine Untersuchung fort und wird Updates bereitstellen, sobald sie verfügbar sind.
Das Material dient ausschließlich zu Informationszwecken und stellt keinen finanziellen Rat oder Empfehlung dar.
Ähnliche Artikel