Trezor warnt vor möglichem Spionage-Implantat im Safe 5
Trezor warnte Kunden, die seit März 2026 Hardware-Wallets vom ehemaligen Wiederverkäufer CryptoBilis gekauft haben, vor einem vermuteten bösartigen Implantat im Safe 5-Gerät. Das Unternehmen erhielt am 28. Oktober 2026 einen Bericht von einem Benutzer in Indonesien, der die Wallet im August über den Tokopedia-Marktplatz gekauft hatte.
Was gefunden wurde
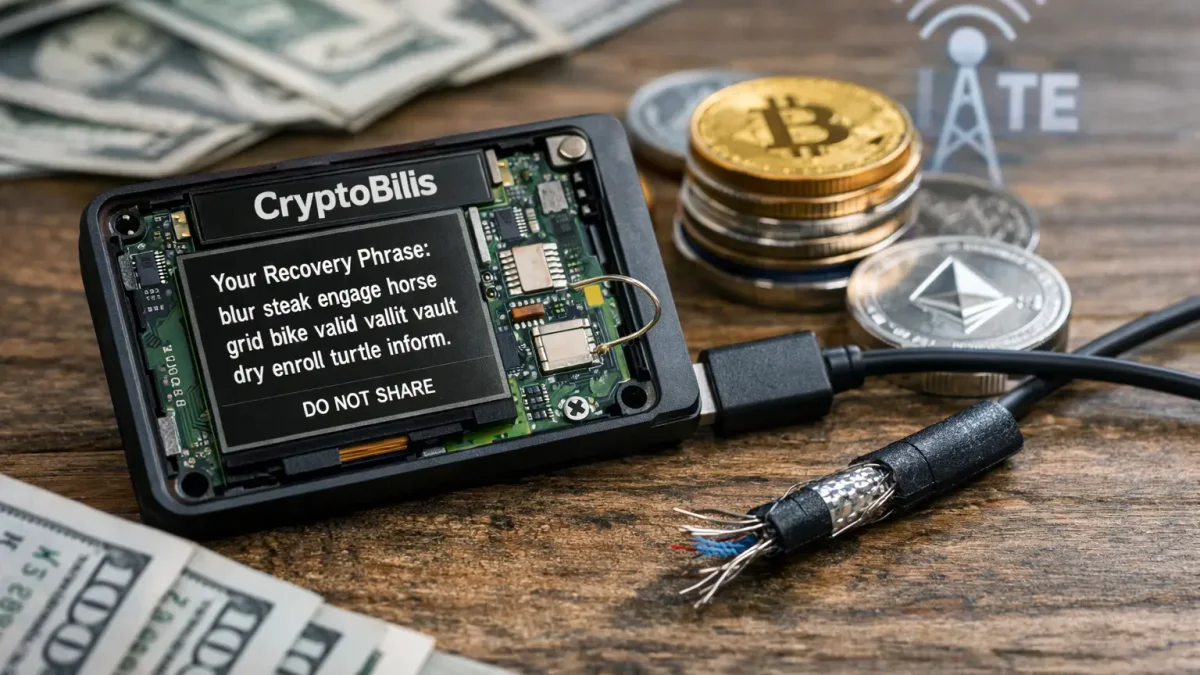
Laut der Beschreibung des Besitzers befindet sich zwischen der Hauptplatine und dem Bildschirm des Geräts eine zusätzliche Leiterplatte mit einem Mobilfunkmodem und einer Antenne. Es wird vermutet, dass sie die angezeigten Informationen, einschließlich der Wiederherstellungsphrase, lesen und über das Mobilfunknetz übertragen könnte, wenn sie mit Strom verbunden ist. Trezor untersuchte Fotos und führte ein Videointerview mit dem Kunden durch, hat das Gerät selbst jedoch noch nicht erhalten: Das Unternehmen bereitet eine Laboruntersuchung vor. Trotzdem wurde der Bericht als glaubwürdig genug angesehen, um eine Warnung auszusprechen. Der Kunde hatte bereits Kryptowährung vom Gerät übertragen, bevor er die Platine entdeckte. Bei Käufern von Geräten von CryptoBilis wurden keine Verluste verzeichnet.
Kontext mit Ledger
Am 9. Oktober entfernte Trezor CryptoBilis von der Liste der autorisierten Wiederverkäufer, nachdem Berichte über modifizierte Ledgers, die über denselben Lieferanten verkauft wurden, eingegangen waren. Bis zum 19. Oktober erhielt Trezor vier Wallets von CryptoBilis – zwei Safe 5, Safe 7 und Safe 3 – und fand keine Anzeichen von Manipulationen an ihnen. Der aktuelle Fall betrifft ein separates Safe 5, das nicht Teil dieser Überprüfungen war. Die Ermittler haben noch nicht festgestellt, wer das Implantat installiert hat oder ob es mit dem Angriff auf Ledger in Verbindung steht.
Das größere Bild
Am 29. Oktober verfolgte Arkham Intelligence 95,35 Millionen US-Dollar an mutmaßlichen Diebstählen von 1.486 Adressen zwischen dem 7. und 9. Oktober; etwa 10 Millionen USDT wurden eingefroren. Die Polizei von Singapur meldete Verluste von 3,5 Millionen S$ in zwei Fällen, die modifizierte Ledgers aus lokalen Geschäften betrafen. Bitquery schätzte den Schaden durch den Ledger-Vorfall auf 93,2 Millionen US-Dollar, eine Zahl, die vom Hersteller nicht bestätigt wurde. Laut Chainalysis war eines der größten Opfer der Betrüger selbst, der 60 BTC (etwa 4,8 Millionen US-Dollar) verlor.
Empfehlungen
Kunden, die seit März 2026 Trezor von CryptoBilis gekauft haben, wird empfohlen, die Gelder so schnell wie möglich auf eine neue Wallet mit einer neuen Seed-Phrase zu übertragen: Das Wiederherstellen der alten Phrase auf einem anderen Gerät beseitigt das Risiko nicht. Wenn keine andere Hardware-Wallet verfügbar ist, kann vorübergehend eine vertraute Software-Wallet oder Börse verwendet werden, wobei die Empfängeradressen überprüft werden. Nicht aktivierte Geräte sollten nicht eingerichtet werden, und das Eingeben einer vorhandenen Phrase auf ihnen wird ebenfalls nicht empfohlen. Das Öffnen oder Wiegen von Wallets wird nicht empfohlen: Der Gewichtsunterschied liefert kein zuverlässiges Ergebnis, obwohl der Anspruchsteller ihn bemerkte. Die Warnung gilt für alle Trezor-Modelle von CryptoBilis, einschließlich der über Tokopedia und andere Geschäfte verkauften. Betroffenen Kunden wird ein Ersatzgerät von Trezor oder ein Gutschein angeboten; die aktuelle Wallet sollte aufbewahrt und der Support kontaktiert werden. Trezor erinnerte an das Betrugsrisiko und bat, die Wiederherstellungsphrase niemals preiszugeben. Die Untersuchung läuft in Zusammenarbeit mit Ledger und dem SEAL 911-Dienst.
Das Material dient ausschließlich zu Informationszwecken und stellt keinen finanziellen Rat oder Empfehlung dar.
Ähnliche Artikel