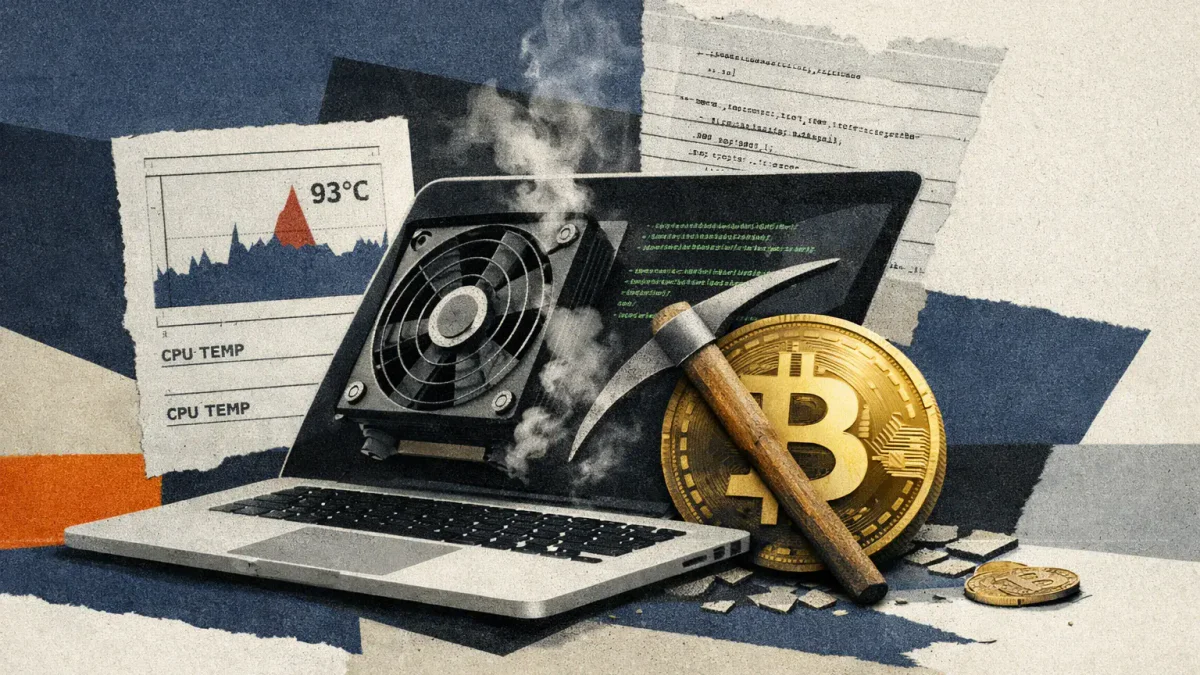
اكتشف مطور تحت اسم مستعار UntilHEX أن جهاز الكمبيوتر الخاص به من نوع Mac كان يقوم بتعدين العملات المشفرة سراً لمدة تقارب الشهرين. تم اكتشاف البرنامج الضار بواسطة وكيل الذكاء الاصطناعي Claude Code من Anthropic. في السابق، استخدم المتحمس المساعد لإنشاء تطبيق لمراقبة درجة حرارة الكمبيوتر. كان سبب الفحص هو قراءات المستشعرات: قام UntilHEX بتحميل البيانات الخام من مستشعرات Mac وشكك في مصداقيتها، حيث بدت القيم مرتفعة جدًا بالنسبة له. قام Claude Code بتحليل المؤشرات وأبلغ أن درجة حرارة المعالج القصوى وصلت بالفعل إلى 112 درجة مئوية.
كان سبب ارتفاع الحرارة هو الحمل العالي المستمر. اكتشف الوكيل أن عملية خارجية كانت تستهلك موارد الشريحة. في رسالة، أشار Claude Code إلى أن برنامج تعدين العملات المشفرة كان يعمل على جهاز Mac، والذي لم يقم بتثبيته، ولاحظ أن xmrig يستخدم حوالي 1175 بالمائة من موارد المعالج، وهو ما يعادل تقريبًا 12 نواة. في مراقبي نظام macOS، تعادل قيمة 100 بالمائة الحمل الكامل على نواة واحدة، لذا فإن قيمة 1175 بالمائة تعني أن البرنامج كان يستخدم ما يقرب من 12 نواة بأقصى طاقتها. التكوين الدقيق لجهاز Mac غير معروف، ولكن من المحتمل جدًا أن جميع نوى المعالج كانت مستخدمة لتعدين العملات المشفرة.
XMRig هو برنامج مفتوح المصدر شائع لتعدين العملات المشفرة، تم إنشاؤه في الأصل لـ Monero (XMR). البرنامج نفسه قانوني، لكن المهاجمين يدمجونه بانتظام في البرامج الضارة. يتم تقدير Monero لخصوصية المعاملات، ويسمح خوارزمية RandomX بتعدين العملات بكفاءة على المعالجات المركزية العادية دون الحاجة إلى بطاقات رسومية باهظة الثمن.
بالنظر إلى لقطة الشاشة لنافذة Claude Code، تمت إضافة العنصر الضار إلى قائمة بدء التشغيل لجهاز Mac في 29 أغسطس 2026. من المحتمل أنه بعد الإصابة، قرر UntilHEX كتابة تطبيقه الخاص لمراقبة درجة الحرارة لفهم سبب ارتفاع درجة حرارة الكمبيوتر بشكل كبير. اعترف المطور بأن الاكتشاف يفسر سبب أداء جهاز Mac الخاص به بشكل سيء.
وصف Claude Code أيضًا كيف قام البرنامج بإخفاء نفسه في النظام وتعيينه للإطلاق عند بدء تشغيل macOS. ومع ذلك، لم يقم الوكيل بإنهاء العمليات أو حذف الملفات بشكل مستقل، بل طلب أولاً إذن المستخدم. تضمنت خطة التنظيف ثلاث خطوات: تعطيل عنصر بدء التشغيل الذي يتم من خلاله تشغيل البرنامج مع النظام، إيقاف عملية xmrig النشطة، ونقل الملفات الضارة إلى مجلد الحجر الصحي بدلاً من حذفها نهائيًا. في التعليقات، قال UntilHEX إنه وجه الوكيل لتنفيذ التنظيف وسارت العملية تقريبًا بدون مشاكل. كان عليه حذف ملف واحد يدويًا لأن Claude واجه مشكلة في الوصول، ولكن بشكل عام كان العمل فعالًا. بعد ذلك، قام المطور بفحص جهاز Mac باستخدام برنامج مكافحة الفيروسات Malwarebytes للتأكد من عدم بقاء أي آثار للبرنامج في النظام.
أُعدت هذه المادة لأغراض معلوماتية وتعريفية فقط ولا تشكل نصيحة أو توصية مالية.
مقالات ذات صلة