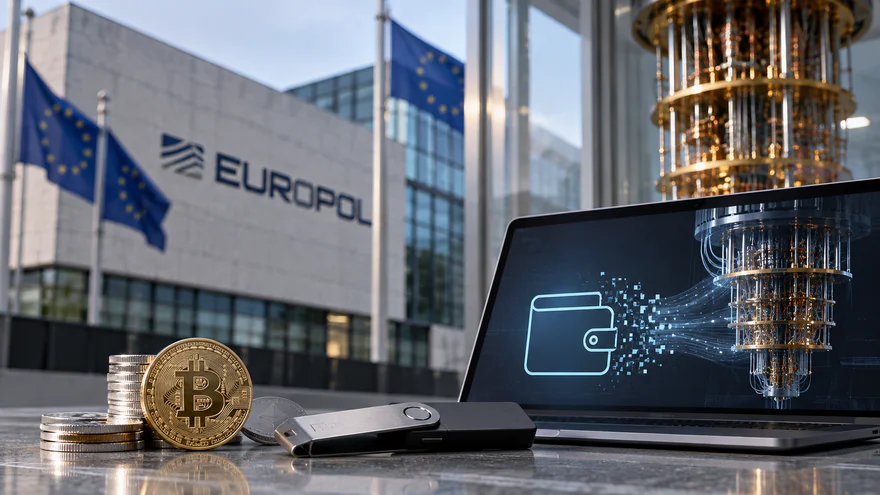
حذرت اليوروبول من أن أجهزة الكمبيوتر الكمية قد تهدد محافظ العملات المشفرة من خلال كشف المفاتيح الخاصة. في 7 أكتوبر 2026، وفي تقرير حول الحوسبة الكمية والعملات المشفرة، حثت الوكالة الصناعة على البدء في تحديث أنظمة الأمان لمنع الهجمات المحتملة. وفقًا لليوروبول، يتم تخزين حوالي 6.9 مليون بيتكوين في عناوين ذات مفاتيح عامة مكشوفة، مما يجعلها عرضة للهجمات المستقبلية باستخدام تقنيات الكم. على الرغم من أن أجهزة الكمبيوتر القادرة على مثل هذه الهجمات لم توجد بعد، شددت اليوروبول على أن "التكيف الاستباقي، بدلاً من الانهيار النظامي، هو النتيجة الأكثر احتمالاً." توصي الوكالة بالبدء في الانتقال التدريجي إلى التشفير بعد الكم من خلال تحديث المحافظ وتحسين إدارة المفاتيح. تجري بالفعل مناقشات بين المطورين حول الانتقال إلى تقنيات ما بعد الكم، ويتوقع بعض العلماء أن يتم تطوير خطط واقعية لهذا الانتقال بحلول عام 2029. في يوليو، ذكرت IBM أنها تتوقع إيرادات تجارية كبيرة من الحوسبة الكمية في السنوات القادمة من اثنين إلى أربعة.
يذكر تقرير اليوروبول أن الوظائف التشفيرية الحالية التي تحمي أجزاء مهمة من أمان البلوكشين تظل أكثر مقاومة بشكل كبير للهجمات الكمية من التشفير العام المستخدم لإدارة المحافظ. أشارت الوكالة إلى أن المحافظ غالبًا ما تمثل النقاط الضعيفة الرئيسية في أنظمة العملات المشفرة، التي يعتمد تفويضها على المفاتيح العامة. من المهم التأكيد على أن "العملات المشفرة لن تنهار بسبب الحوسبة الكمية": الخطر الرئيسي يكمن في ملكية الأصول المخزنة في المحافظ. هذا الأمر مهم بشكل خاص للعناوين من الأيام الأولى للبيتكوين، ما يسمى بعصر ساتوشي، التي أصبحت مفاتيحها العامة مرئية بالفعل على البلوكشين. لا يمكن تأمين المفاتيح العامة بأثر رجعي، وقد أثار هذا الأمر نقاشًا واسعًا في المجتمع حول ما إذا كان يجب تجميد البيتكوين في محافظ عصر ساتوشي.
المطورون للبيتكوين يناقشون بالفعل خططًا للانتقال من طرق التوقيع التي عفا عليها الزمن من حيث الأمان الكمي. قد يتم استبدال خوارزميات التوقيع الرقمي للمنحنى الإهليلجي الحالية بمخططات توقيع ما بعد الكم الجديدة، التي تكون أكبر بـ 10-120 مرة من الحالية. وفقًا لدراسة أجريت في عام 2024، فإن تحويل جميع مخرجات معاملات البيتكوين غير المنفقة إلى صيغة ما بعد الكم سيتطلب على الأقل 76 يومًا من مساحة الكتل التراكمية. إذا تم تخصيص 25% من كل كتلة للانتقال، فستمتد العملية إلى حوالي 300 يوم. أبرز مركز مكافحة الجرائم الإلكترونية الأوروبي، وهو جزء من اليوروبول، أن التحدي الرئيسي سيكون تنسيق الانتقال العالمي قبل أن تصبح المحافظ الضعيفة أهدافًا للهجمات.
أُعدت هذه المادة لأغراض معلوماتية وتعريفية فقط ولا تشكل نصيحة أو توصية مالية.
مقالات ذات صلة