Чанпэн Чжао криптовалюта фишинг алаяқтық туралы ескертеді
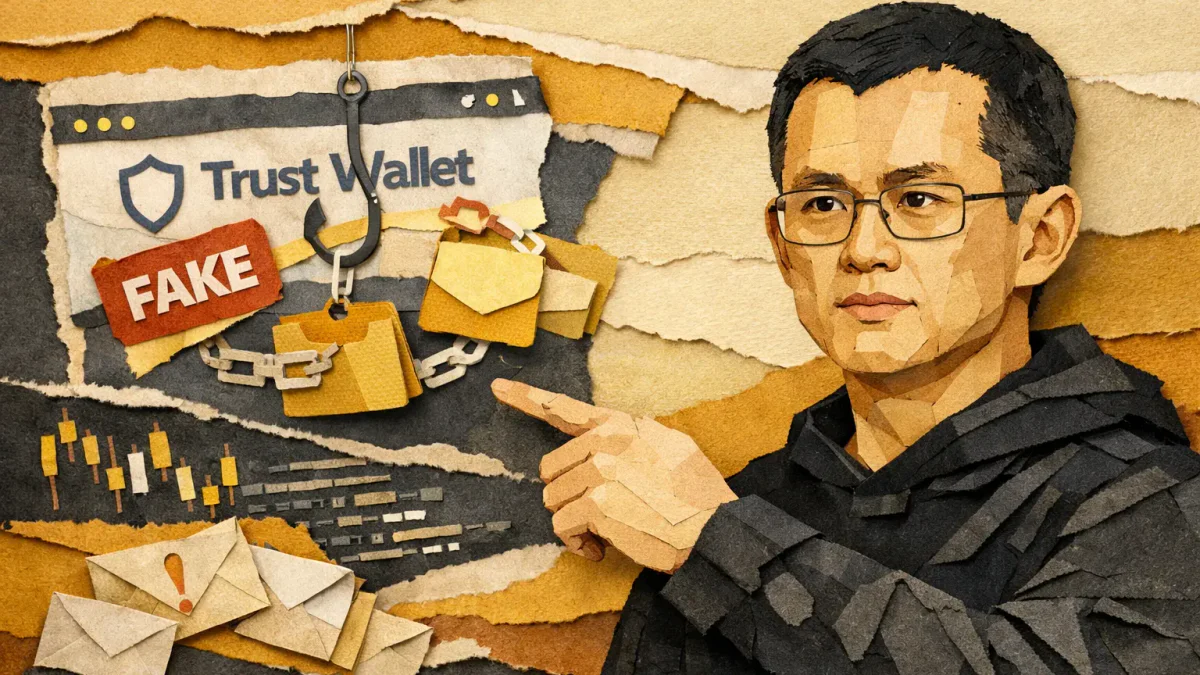
Binance негізін қалаушы Чанпэн Чжао (CZ) 2026 жылдың 5 қарашасында Trust Wallet-ті имитациялайтын веб-сайт туралы ескертті, ол транзакцияны тексеру үшін крипто әмиянды қосуға ұсынады. Зерттеушілер транзакцияларды дайындау кодын тапты, бірақ осы ресурс арқылы расталған ұрлықтар туралы хабарланған жоқ.
Жалған бет қалай жұмыс істейді
Алаяқтар ресми Trust Wallet мекенжайына визуалды ұқсас доменді қолданды: олар атаудағы бір әріпті өзгертті және .com домен аймағын .cam-ға ауыстырды. Бұл тактика мекенжайды мұқият тексермеуге негізделген.
Зерттеушілердің айтуынша, беттің JavaScript коды Trust Wallet, Phantom және OKX Wallet-ке қосылымдарды қолдады. API арқылы ол баланстарды тексеріп, көрсетілген мекенжайларға транзакцияларды дайындай алатын. Тексеру кезінде транзакцияларды қол қою функциясы өшірілген болатын. Осы сайт арқылы сәтті ұрлықтар туралы деректер жоқ.
Әмиянды қосу мен активтерді жұмсауға рұқсат беру арасындағы айырмашылықты түсіну маңызды. Қосылымның өзі монеталарды аудару құқығын бермейді. Қауіп, егер пайдаланушы зиянды транзакцияға қол қойса, смарт-келісімшартқа рұқсат берсе немесе құпия қалпына келтіру сөз тіркесін ашса туындайды.
Алаяқтар Binance бұзуын пайдаланады
3 қарашада Bitdefender тағы бір фишингтік науқан туралы хабарлады. Шабуылдаушылар Trust Wallet ретінде көрініп, жақында болған Binance бұзу әмиян иелеріне әсер етті деп мәлімдеді. Электрондық хаттар міндетті тексеруді талап етіп, 7 қарашадан кейін бұғаттаумен қорқытты.
Мұндай хабарламаларды АҚШ, Ұлыбритания, Австралия, Ирландия және Оңтүстік Африкадағы пайдаланушылар алды. Сілтемелер келушілерді әмиянды қалпына келтіру деректерін ашуға немесе қауіпті әрекеттерді растауға сендіруге болатын жалған беттерге апарды. Компаниялар бұл науқанмен байланысты емес.
Бұрын CYFIRMA Telegram-да QR кодтарымен бөлек схеманы сипаттаған: USDT жіберу түрінде алаяқтар токендерді жұмсауға рұқсат іздеді. Бұл науқанның жаңа сайтпен байланысы анықталған жоқ.
Қауіпті қалай азайтуға болады
Trust Wallet-ті электрондық хаттағы сілтемеден гөрі сақталған ресми мекенжай немесе қолданба арқылы ашу қауіпсізірек. Үшінші тарап беттерінде тұқымдық сөз тіркесін енгізбеңіз немесе түсініксіз сұрауларға қол қоймаңыз. Күдікті қосылым болған жағдайда, белсенді токен рұқсаттарын тексеріп, әмиянның өз құралдары арқылы қажетсіздерін қайтарып алыңыз. Бұл кез келген шұғыл "тексеру" талаптарынан маңыздырақ.
Бұл материал тек таныстыру-ақпараттық мақсатта дайындалған және қаржылық кеңес не ұсыным болып табылмайды.
Ұқсас мақалалар