SlowMist Udesk-тегі депозит адресін өзгерту үшін зиянды скриптті анықтады
SlowMist киберқауіпсіздік тобы Udesk тұтынушыларға қызмет көрсету жүйесінің скрипттеріне зиянды JavaScript кодын енгізуді қамтитын шабуылды анықтады. Екі файлды талдау негізінде зерттеушілер бұл код пайдаланушы деректерін ұрлап, үш криптовалюта платформасында депозит мекенжайларын ауыстыра алатынын анықтады.
Шабуылдаушылар жүйеге жасырын кодты енгізіп, оны жалған udeskqlobal[.]com доменінен deeps.js зиянды скриптін жүктеді – түпнұсқадан тек бір әріппен, q орнына g әрпімен ерекшеленеді.
Скрипт қалай жұмыс істеді
Зиянды бағдарлама бірнеше кезеңде жұмыс істеді. Алдымен, ол браузердің cookie файлдарын, localStorage және sessionStorage оқып, белсенді авторизация токендерін ұрлауға тырысты: бұл пайдаланушы есептік жазбаларына парольсіз қол жеткізуге мүмкіндік берді. Сонымен қатар, скрипт келушілердің формаларға енгізген барлық деректерін – аттарын, құпия сөздерін, растау кодтарын және кіру немесе тіркеу сұрауларынан алынған деректерді ұстап қалды. Жиналған ақпарат шабуылдаушылардың серверіне жіберілді; егер стандартты жіберу браузердің қорғауымен бұғатталса, код деректерді шифрлап, оны кәдімгі суретті жүктеу сұрауында жіберді.
SlowMist екі мәліметті атап өтті. iframe форматындағы чат терезесін пайдалану сайттарды сақтап қалмады: зиянды код негізгі беттің барлық деректеріне қол жеткізді. Және де, куәліктерді жинау тек жеке мақсатты сайттарда ғана емес, зардап шеккен Udesk виджеті бар барлық ресурстарда орын алды.
Мекенжайды ауыстыру және буфер алмасу
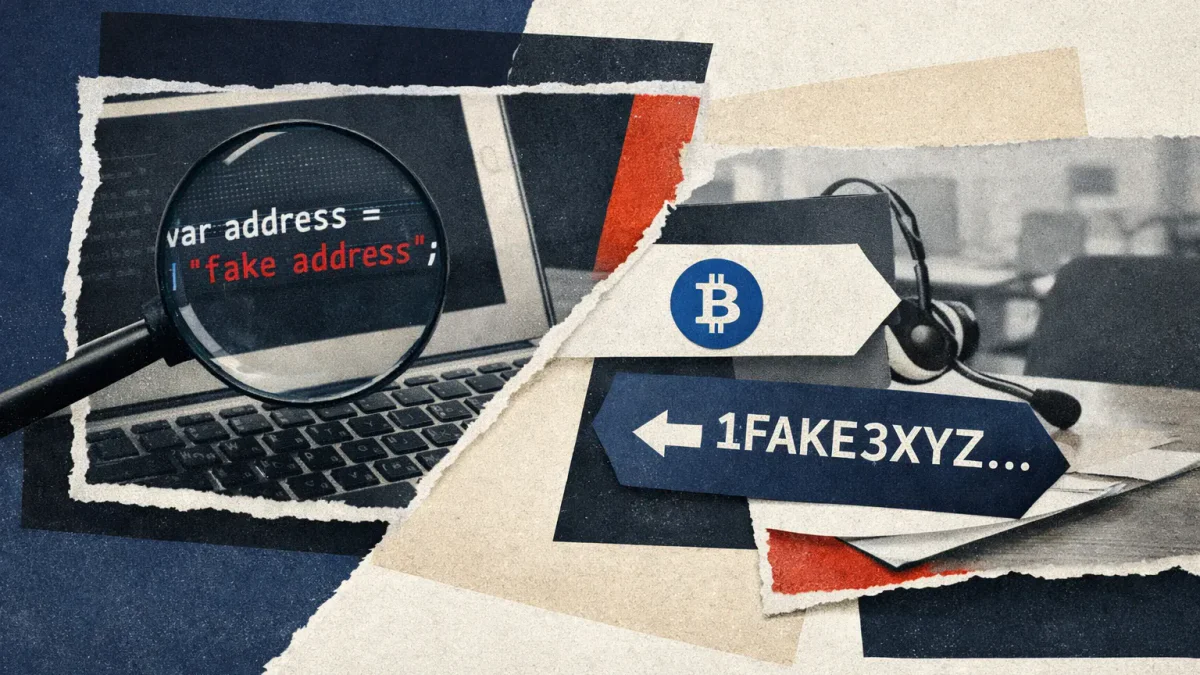
Депозит мекенжайларын ауыстыру және көшіруді ұстап қалу үшін жеке модуль жауапты болды. SlowMist мәліметтері бойынша, код үш доменге арналған ережелерді қамтыды: mgbx[.]com, bikingex[.] және bitxex[.]io. Скрипт бет URL мекенжайы мен интерфейс элементтерін тексеріп, әр 200 миллисекунд сайын депозит мекенжайларын іздеп, оларды шабуылдаушылар орнатқан мәндермен ауыстырды.
Код алты актив түріне арналған мекенжайларды қамтамасыз етті: BTC, EVM-үйлесімді желілер, TRON, Solana, LTC және DOGE. Мекенжайлар таңба үлгілері бойынша анықталды, пайдаланушы таңдаған желіні немесе басқа транзакция параметрлерін тексерместен. Бұл пайдаланушының ауыстырылған мекенжайды көшіріп, қаражатты тікелей шабуылдаушыларға аудару қаупін тудырды.
Скрипт буфер алмасуға үш тәсілмен араласты: Clipboard API қоңырауларын ұстап қалу, көшіру түймелерін ауыстыру және көшіру оқиғаларының мазмұнын өзгерту. Нәтижесінде, жалған мекенжай пайдаланушы басқа мәтінді көшіруге тырысқанда да буфер алмасуға түсуі мүмкін еді.
SlowMist зардап шеккен скрипттерді пайдаланатын компанияларды олардың таратылуын тоқтатуға және жүйелерді бұзылу белгілеріне тексеруге шақырды. Зерттеушілер сондай-ақ бұзылған куәліктерді қайтарып алуды және депозит мекенжайларын сенімді сервер деректері мен транзакция жазбаларына қарсы тексеруді ұсынды.
Бұрын аппараттық крипто әмиян өндірушісі Keystone клиент деректерінің ағып кетуі туралы хабарлаған болатын.
Бұл материал тек таныстыру-ақпараттық мақсатта дайындалған және қаржылық кеңес не ұсыным болып табылмайды.
Ұқсас мақалалар