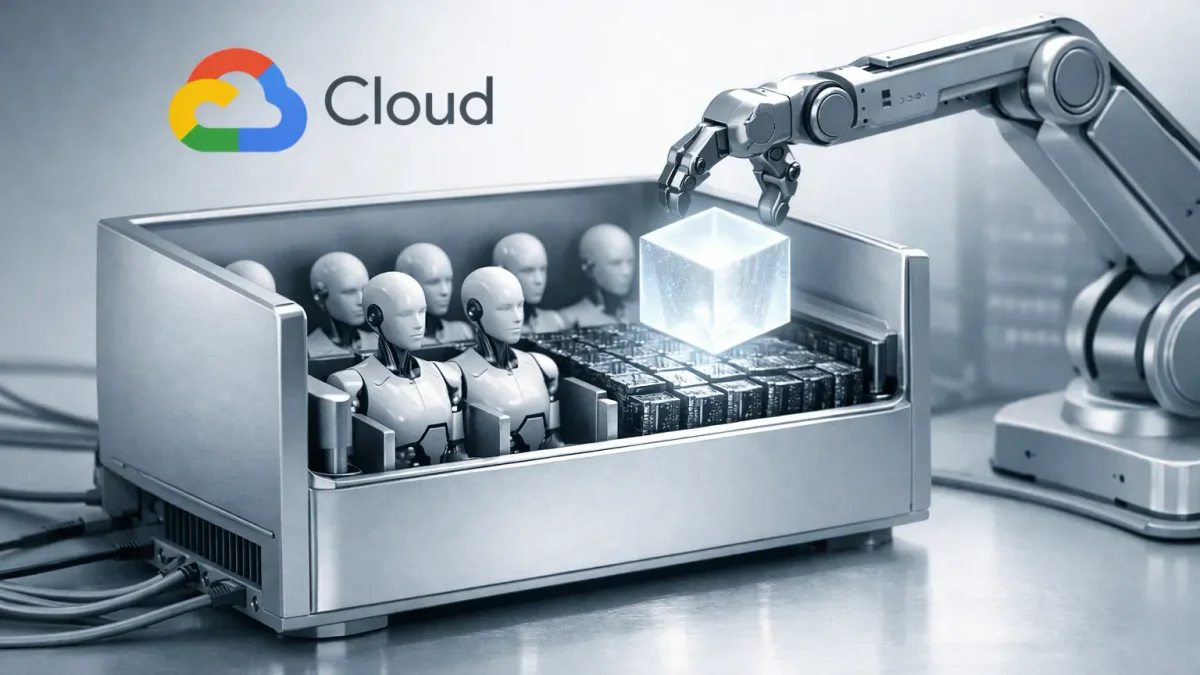
في 22 أكتوبر 2026، أعلنت شركة Google LLC عن Agent Compute Engine – وهي خدمة بنية تحتية لاستضافة وكلاء الذكاء الاصطناعي. تم الإعلان في مؤتمر AGNTCon + MCPCon. تقوم الخدمة بإنشاء ميكرو-VM معزول لكل وكيل، حيث تكون بيانات الاعتماد غائبة، وتُنفذ المهام في صناديق رملية آمنة.
تدعي Google أن التكنولوجيا تجمع بين كفاءة الحاويات وأمان الافتراضية. لا تقوم الأجهزة بتخزين ملفات الوكيل بشكل دائم؛ يتم الاحتفاظ بالبيانات في نظام ملفات غير قابل للتغيير، ويتم التحقق من سلامة البرامج الثابتة بواسطة رقائق Titan، وتكون المعالجات محمية من الهجمات الجانبية. تتمتع الميكرو-VMs بوصول محدود إلى التخزين، لذا فإن اختراق صندوق رمل واحد لن يسمح بقراءة أو حذف البيانات. يمر كل حركة المرور عبر عدة وكلاء: من الميكرو-VM عبر وسيط محلي إلى بوابة خارجية، والتي تتحقق من نطاقات الطلبات وتضمن توجيه الخروج.
غالبًا ما تقوم تطبيقات الذكاء الاصطناعي بتعليق الوكلاء، وتستهلك الصناديق الرملية الخاملة الموارد. تدعي Google أن الخدمة تكتشف الخمول، وتعطل الصندوق الرملي، وتستعيده من لقطة عند الحاجة. يتيح ذلك لعقدة مادية واحدة استضافة أوامر من حيث الحجم أكثر من الميكرو-VMs النشطة مقارنة بالآلات الافتراضية العادية. يتم تحقيق الكثافة من خلال استخدام الذاكرة المشتركة: يتم تعيين الصور المدفأة عبر DAX، وتحتل الصفحات المعدلة فقط لكل وكيل ذاكرة خاصة. يتم تقسيم التخزين إلى تراكبات مؤقتة، وحجوم قراءة فقط مشتركة، ومساحات عمل دائمة على Hyperdisk.
تُخزن بيانات الاعتماد خارج الصندوق الرملي، وتستردها خدمة Agent Gateway وترسلها نيابة عن الوكيل. تفترض Google أن المهاجم يتحكم في كل شيء داخل الصندوق الرملي، لذا بعد حقن التعليمات، لن يجد الوكيل أسرارًا لسرقتها.
تحدد Google أربع هويات للوكيل: المستخدم، المفوض، هوية عبء العمل للوكيل (هوية SPIFFE قصيرة الأجل، فريدة لحركة المرور في الصندوق الرملي)، وهوية القوى العاملة للوكيل. تكون هوية عبء العمل غير مفيدة للمكالمات المباشرة لواجهة برمجة التطبيقات في حالة التسرب – فهي تشير فقط إلى أي صندوق رملي أرسل الحزمة.
أُعدت هذه المادة لأغراض معلوماتية وتعريفية فقط ولا تشكل نصيحة أو توصية مالية.
مقالات ذات صلة