Changpeng Zhao advierte sobre un fraude de phishing en criptomonedas
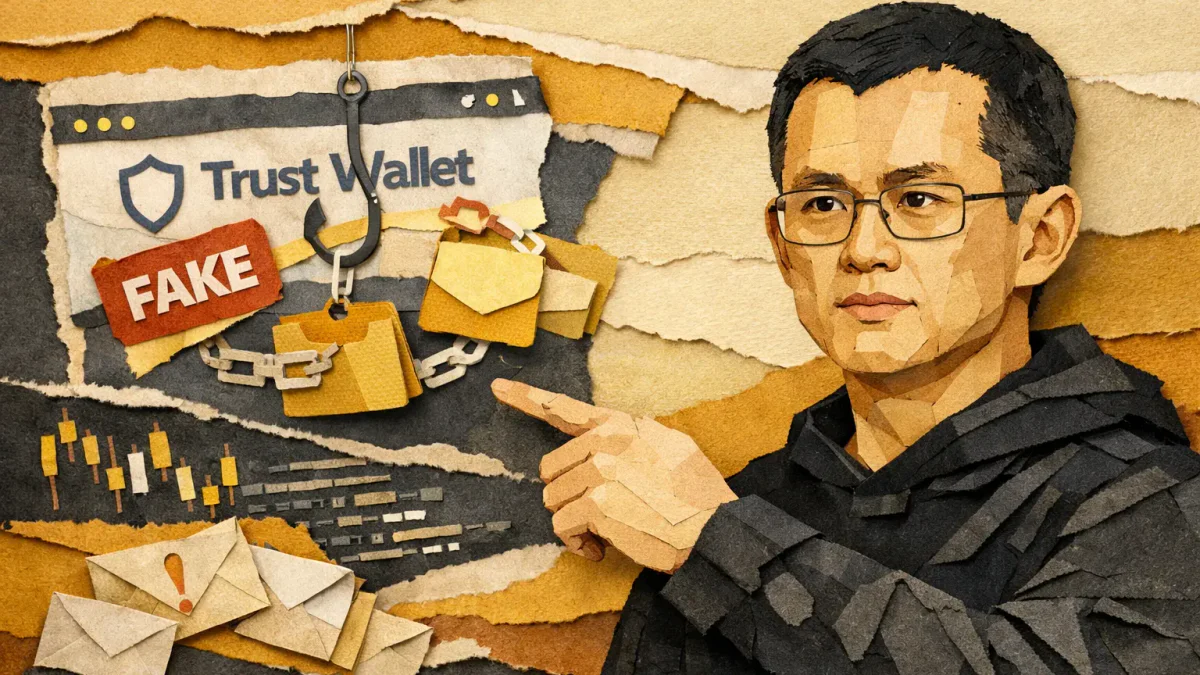
El cofundador de Binance, Changpeng Zhao (CZ), advirtió el 5 de noviembre de 2026 sobre un sitio web que se hace pasar por Trust Wallet, el cual ofrece conectar una billetera de criptomonedas supuestamente para la verificación de transacciones. Los investigadores encontraron código para preparar transacciones, pero aún no se han reportado robos confirmados a través de este recurso.
Cómo Funciona la Página Falsa
Los estafadores utilizaron un dominio que visualmente se asemeja a la dirección oficial de Trust Wallet: cambiaron una letra en el nombre y reemplazaron la zona de dominio .com por .cam. Esta táctica se basa en la verificación de direcciones poco atenta.
Según los investigadores, el código JavaScript de la página soportaba conexiones a Trust Wallet, Phantom y OKX Wallet. A través de la API, podía verificar saldos y preparar transacciones a direcciones especificadas. Al momento de la revisión, la función de firma de transacciones estaba deshabilitada. No hay datos sobre robos exitosos a través de este sitio.
Es importante distinguir entre conectar una billetera y otorgar permiso para gastar activos. La conexión en sí misma no otorga el derecho a transferir monedas. La amenaza surge si el usuario firma una transacción maliciosa, otorga permiso a un contrato inteligente o divulga la frase secreta de recuperación.
Estafadores Explotan el Hackeo de Binance
El 3 de noviembre, Bitdefender reportó otra campaña de phishing. Los atacantes se hicieron pasar por Trust Wallet y afirmaron que un reciente hackeo de Binance afectó a los propietarios de la billetera. Los correos electrónicos exigían una verificación obligatoria y amenazaban con bloquear después del 7 de noviembre.
Tales mensajes fueron recibidos por usuarios en EE.UU., Reino Unido, Australia, Irlanda y Sudáfrica. Los enlaces llevaban a páginas falsas donde los visitantes podían ser convencidos de divulgar datos de recuperación de billeteras o confirmar acciones peligrosas. Las empresas no están asociadas con la campaña.
Anteriormente, CYFIRMA describió un esquema separado con códigos QR en Telegram: bajo la apariencia de enviar USDT, los estafadores buscaban permiso para gastar tokens. No se ha establecido la conexión de esta campaña con el nuevo sitio.
Cómo Reducir el Riesgo
Es más seguro abrir Trust Wallet a través de una dirección oficial guardada o aplicación, en lugar de un enlace de un correo electrónico. No ingrese la frase semilla en páginas de terceros ni firme solicitudes poco claras. En caso de una conexión sospechosa, verifique los permisos de tokens activos y revoque los innecesarios a través de las herramientas propias de la billetera. Esto es más importante que cualquier demanda urgente de "verificación".
Este material se ha preparado exclusivamente con fines informativos y no constituye asesoramiento ni recomendación financiera.
Artículos relacionados