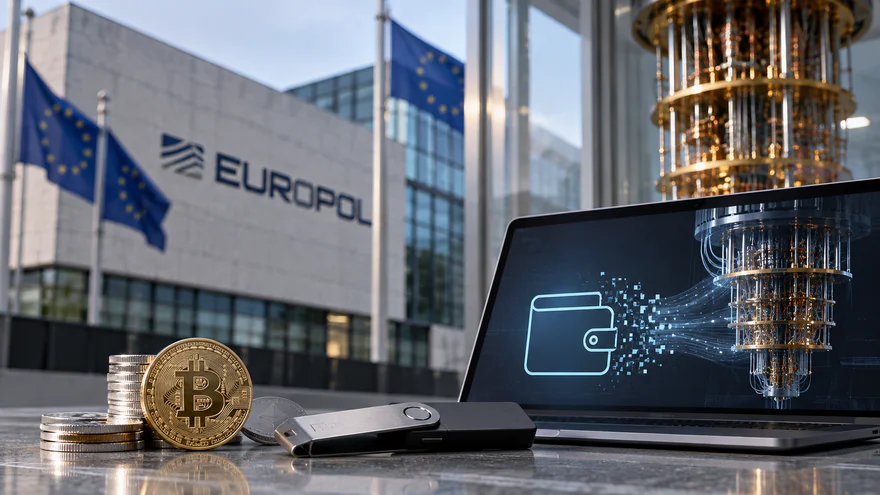
Europol ha advertido que las computadoras cuánticas podrían amenazar las billeteras de criptomonedas al revelar claves privadas. El 7 de octubre de 2026, en un informe sobre computación cuántica y criptomonedas, la agencia instó a la industria a comenzar a actualizar los sistemas de seguridad para prevenir posibles ataques. Según Europol, alrededor de 6.9 millones de bitcoins están almacenados en direcciones con claves públicas expuestas, lo que las hace vulnerables a futuros ataques utilizando tecnologías cuánticas. Aunque aún no existen computadoras capaces de realizar tales ataques, Europol enfatizó que "la adaptación proactiva, en lugar del colapso sistémico, es más probable que sea el resultado." La agencia recomienda comenzar una transición gradual a la criptografía post-cuántica actualizando las billeteras y mejorando la gestión de claves. Las discusiones entre desarrolladores sobre la transición a tecnologías post-cuánticas ya están en marcha, y algunos científicos predicen que los planes realistas para esta transición deberían desarrollarse para 2029. En julio, IBM declaró que espera ingresos comerciales significativos de la computación cuántica en los próximos dos a cuatro años.
El informe de Europol menciona que las funciones criptográficas actuales que protegen partes importantes de la seguridad de la blockchain siguen siendo significativamente más resistentes a los ataques cuánticos que la criptografía pública utilizada para la gestión de billeteras. La agencia señaló que las billeteras a menudo representan los principales puntos vulnerables en los sistemas de criptomonedas, cuya autorización depende de las claves públicas. Es importante enfatizar que "las criptomonedas no colapsarán debido a la computación cuántica": el principal peligro radica en la propiedad de los activos almacenados en las billeteras. Esto es especialmente crítico para las direcciones de los primeros días de Bitcoin, la llamada era Satoshi, cuyas claves públicas ya se han hecho visibles en la blockchain. Las claves públicas no pueden asegurarse retroactivamente, y este problema ha generado un amplio debate en la comunidad sobre si el BTC en las billeteras de la era Satoshi debería congelarse.
Los desarrolladores de Bitcoin ya están discutiendo planes para la transición de métodos de firma que están desactualizados en términos de seguridad cuántica. Los algoritmos de firma digital de curva elíptica existentes pueden ser reemplazados por nuevos esquemas de firma post-cuánticos, que son de 10 a 120 veces más grandes que los actuales. Según un estudio de 2024, convertir todos los saldos de transacciones de Bitcoin no gastados a un formato post-cuántico requeriría al menos 76 días de espacio de bloque acumulado. Si se reserva el 25% de cada bloque para la transición, el proceso se extendería a aproximadamente 300 días. El Centro Europeo de Ciberdelincuencia, parte de Europol, destacó que el principal desafío será coordinar una transición global antes de que las billeteras vulnerables se conviertan en objetivos de ataques.
Este material se ha preparado exclusivamente con fines informativos y no constituye asesoramiento ni recomendación financiera.
Artículos relacionados