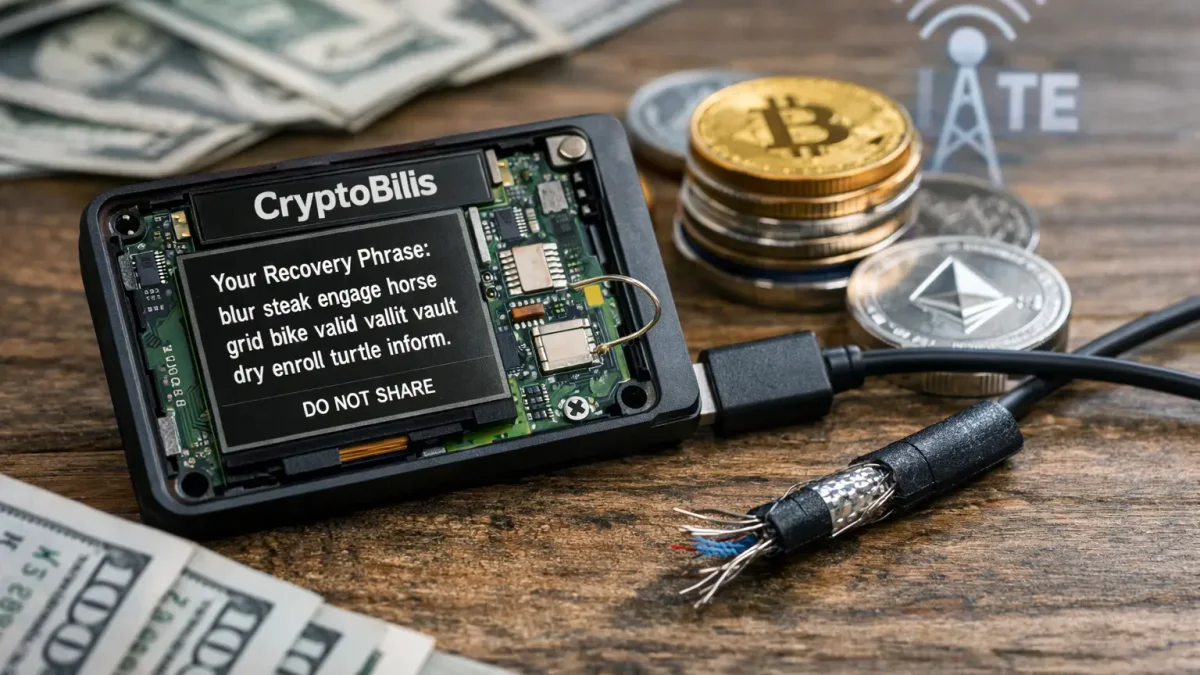
Un implante de hardware recientemente descubierto en billeteras de criptomonedas vendidas por el revendedor CryptoBilis podría interceptar las frases semilla de los usuarios y transmitirlas a los atacantes a través de la red móvil LTE. Esto fue reportado por el equipo de seguridad de Ledger en una actualización publicada el 10 de octubre de 2026. El implante se encontraba dentro de la carcasa de la billetera y leía información de la pantalla del dispositivo durante su configuración inicial. Cuando se mostraba al usuario la frase semilla de 24 palabras, el implante reconocía, decodificaba y enviaba la información a los atacantes a través de un eSIM seguro. Este módulo no alteraba el chip Secure Element, el sistema operativo de Ledger ni afectaba las transacciones. Hasta el 9 de octubre de 2026, todas las pérdidas confirmadas de fondos estaban vinculadas únicamente a dispositivos vendidos a través de CryptoBilis. Sin embargo, Ledger también está investigando otros dispositivos fuera de Asia.
Según estimaciones de la empresa de análisis Bitquery, los atacantes ya han retirado $93.2 millones de 315 billeteras de criptomonedas en seis blockchains, mientras que otros investigadores señalaron 530 direcciones afectadas con un daño total de $103.4 millones. En respuesta al incidente, CryptoBilis ha suspendido las ventas y envíos de billeteras de hardware de la marca Ledger en países como Indonesia, Malasia y Filipinas. La empresa también ha cerrado temporalmente tiendas físicas. Además, el conocido investigador de seguridad en criptomonedas Mark Karpeles confirmó la presencia del implante en un dispositivo Ledger Flex comprado en el aeropuerto de Singapur. A pesar de estos informes, Ledger aún no ha confirmado una conexión entre este incidente y CryptoBilis.
Usando el implante, un atacante podría restaurar el acceso a la billetera en otro dispositivo sin acceso físico a la billetera original. Ledger recomienda encarecidamente que los usuarios que compraron sus billeteras de CryptoBilis no configuren nuevos dispositivos y, si ya están configurados, transfieran inmediatamente los activos a un nuevo dispositivo con una nueva frase semilla. La condición principal – no ingresar ni restaurar la frase semilla en billeteras compradas de CryptoBilis. Si ha sido víctima de fraude o tiene un dispositivo modificado, contacte al soporte de Ledger y a las autoridades locales. La empresa continúa su investigación y proporcionará actualizaciones a medida que estén disponibles.
Este material se ha preparado exclusivamente con fines informativos y no constituye asesoramiento ni recomendación financiera.
Artículos relacionados