La Fundación Advierte sobre Correos Electrónicos Falsos Tras el Compromiso de Claves de Cloudflare
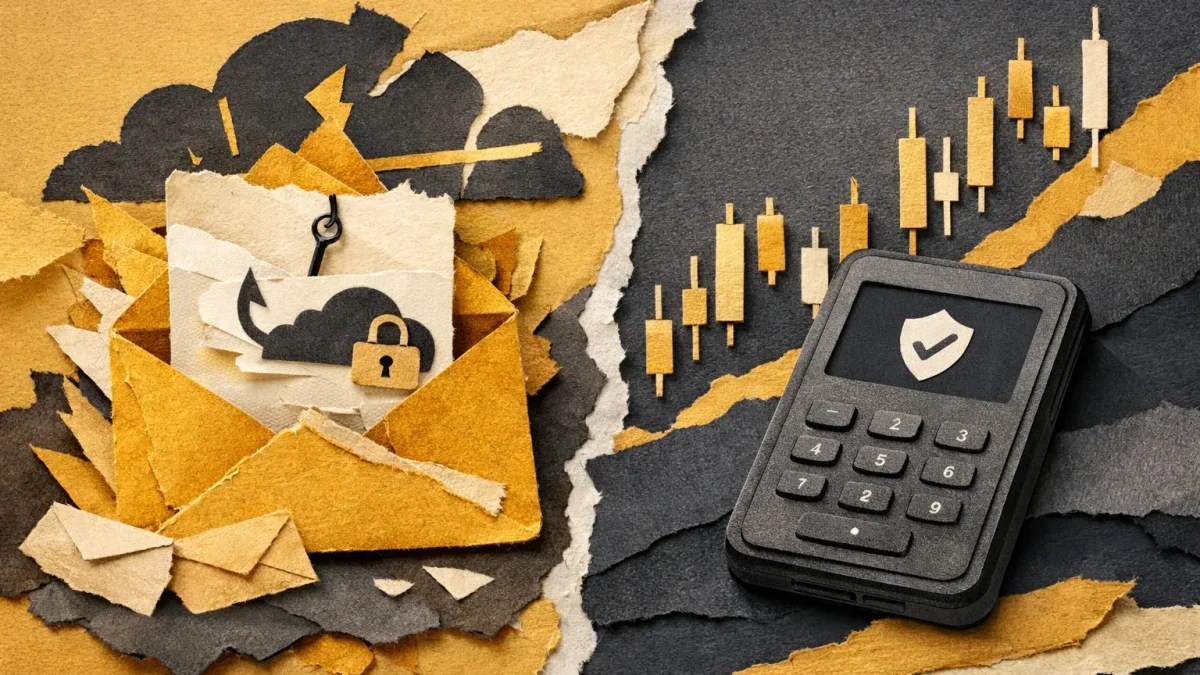
Foundation informó sobre correos electrónicos falsos que fueron posibles tras el compromiso de las claves de acceso de Cloudflare, confirmando que las carteras de hardware Passport y los fondos en ellas están seguros. En una declaración fechada el 26 de octubre, la empresa rastreó los correos electrónicos no autorizados hasta las claves de Cloudflare comprometidas y las revocó. El cofundador y CEO Zach Herbert declaró que los atacantes obtuvieron acceso a parte de la infraestructura del servidor a través de una vulnerabilidad en una aplicación alojada en los propios servidores de la empresa. La investigación está determinando si las solicitudes de soporte y los datos personales fueron expuestos.
Los correos electrónicos parecían genuinos porque los atacantes usaron acceso a sistemas asociados con los dominios reales de la empresa, no direcciones similares. Foundation eliminó el dominio malicioso y revocó las claves de Cloudflare. "Los fondos en Passport están seguros, el hardware no está comprometido", decía el comunicado. La empresa no reveló cuántos correos electrónicos se enviaron o cuántos clientes los recibieron; tampoco se ha establecido si alguien ingresó frases de recuperación.
Herbert sugirió que los atacantes podrían haber comprometido el buzón de soporte. El envío no autorizado se desactivó dentro de los 10 minutos después de los informes de los usuarios. Algunos correos electrónicos contenían números de teléfono o direcciones de los clientes: los datos podrían haber provenido del correo de soporte, bases de datos filtradas previamente o pedidos a través de Shopify. No se confirma una violación completa de la base de datos de clientes. "Lo siento mucho", escribió Herbert.
El compromiso de la infraestructura de correo electrónico no prueba una violación de carteras o claves. Sin embargo, los clientes deben evitar enlaces, no ingresar frases de recuperación y no conectar carteras a aplicaciones desconocidas: un correo electrónico de un dominio oficial no es prueba de autenticidad. Aquellos que hayan revelado su frase de recuperación deben considerar la cartera comprometida y transferir fondos a una nueva. El robo de frases de recuperación en este incidente no está confirmado.
En septiembre, Trezor y BitBox emitieron una advertencia similar tras una vulnerabilidad de autorización de Brevo que afectó a 138 cuentas; no hay conexión con el ataque a Foundation. El 24 de octubre, Keystone confirmó una filtración de nombres, direcciones, contactos y datos de compra.
La empresa prometió divulgar detalles el 27 de octubre, con un informe formal que seguirá después de que se complete la investigación.
Este material se ha preparado exclusivamente con fines informativos y no constituye asesoramiento ni recomendación financiera.
Artículos relacionados