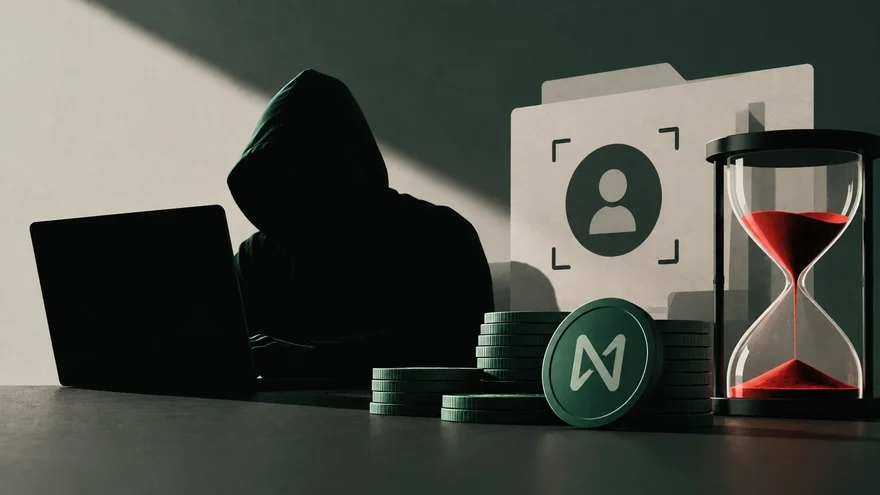
NEAR Intents anunció que identificó al hacker responsable del robo de $3,8 millones y le dio 48 horas para devolver los fondos. El CEO de NEAR Intents, Alex Shevchenko, informó sobre esto en una publicación en X el viernes, destacando que está en riesgo la posibilidad de una «divulgación responsable». Proporcionó tres direcciones de billetera diferentes para recibir Bitcoin, BNB y Solana. Según Shevchenko, «Sabes mejor que la mayoría cómo funciona la divulgación responsable: esta es la última ventana para aprovecharla. En 48 horas, esta ventana se cerrará». NEAR Intents suspendió sus operaciones después de descubrir un problema en la infraestructura de interacción Omni para depósitos y retiros con el contrato inteligente de NEAR Intents el jueves.
La investigación preliminar mostró que el ataque resultó en el robo de $3,8 millones de fondos de usuarios, y la compañía prometió reembolsar estos fondos a los usuarios afectados en su totalidad. El analista de blockchain ZachXBT informó que los fondos robados fueron transferidos al intercambio KuCoin y luego convertidos en Bitcoin. NEAR Intents está firmemente enfocada en recuperar los fondos y continuará trabajando para mejorar la seguridad de su plataforma para prevenir incidentes similares en el futuro. Es importante destacar que tales violaciones subrayan la presencia de vulnerabilidades en los sistemas de criptomonedas, lo que plantea desafíos para garantizar la confianza de los usuarios e inversores.
Alex Shevchenko agregó que NEAR Intents utiliza las tecnologías más avanzadas para fortalecer la seguridad de su infraestructura y proteger los activos de los usuarios. La compañía planea realizar auditorías e investigaciones adicionales para mejorar el nivel de seguridad y minimizar los riesgos. Este incidente recuerda una vez más la importancia de un enfoque responsable para la divulgación de vulnerabilidades y la necesidad de colaboración entre proyectos e investigadores en el campo de la seguridad para crear un espacio criptográfico más seguro.
Artículos relacionados