SlowMist Descubre un Script Malicioso en Udesk que Alteran Direcciones de Depósito
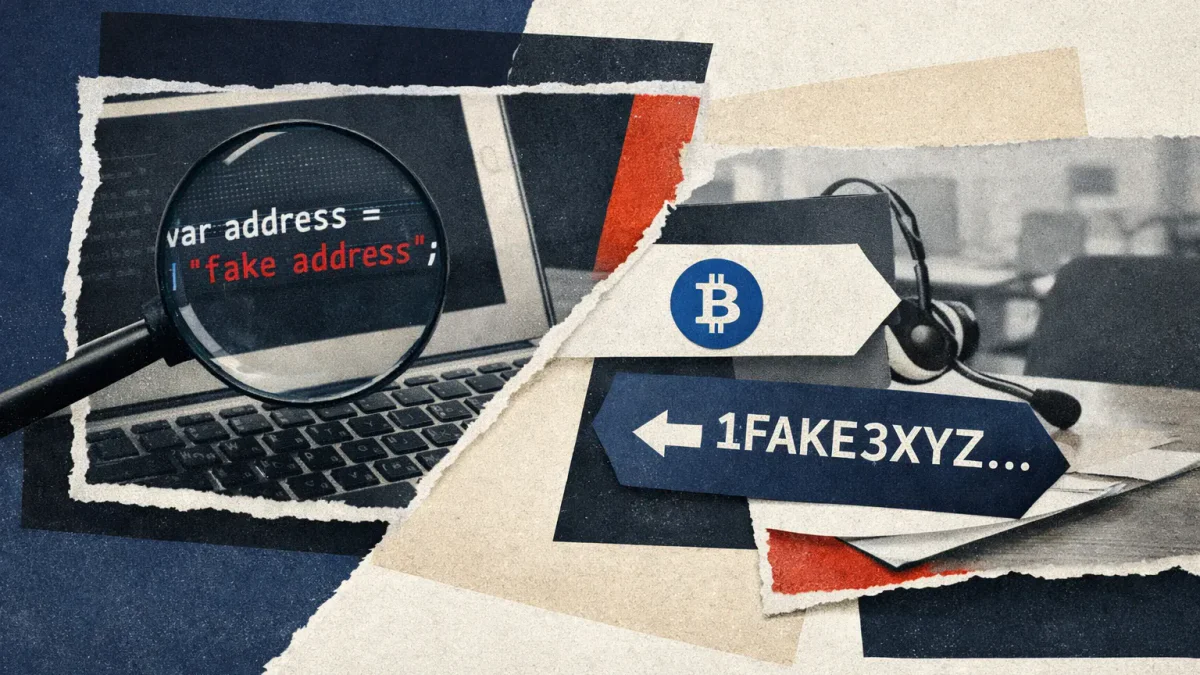
El equipo de ciberseguridad de SlowMist ha identificado un ataque que involucra la inyección de código JavaScript malicioso en los scripts del sistema de servicio al cliente Udesk. Basado en el análisis de dos archivos, los investigadores determinaron que el código podría robar datos de usuarios y reemplazar direcciones de depósito en tres plataformas de criptomonedas.
Los atacantes incrustaron discretamente código oculto en el sistema, que cargaba el script malicioso deeps.js desde un dominio falso udeskqlobal[.]com, que difiere del original por solo una letra, q en lugar de g.
Cómo funcionaba el script
El malware operaba en varias etapas. Primero, leía las cookies del navegador, localStorage y sessionStorage, intentando robar tokens de autorización activos: esto permitía el acceso a cuentas de usuario sin contraseña. Simultáneamente, el script interceptaba todo lo que los visitantes ingresaban en los formularios: nombres, contraseñas, códigos de confirmación y datos de solicitudes de inicio de sesión o registro. La información recopilada se enviaba al servidor de los atacantes; si el envío estándar era bloqueado por la protección del navegador, el código encriptaba los datos y los enviaba en una solicitud para cargar una imagen regular.
SlowMist señaló dos detalles. Usar una ventana de chat en formato iframe no salvaba a los sitios: el código malicioso aún accedía a los datos de toda la página principal. Y la recopilación de credenciales ocurría en todos los recursos con el widget de Udesk afectado, no solo en sitios individuales específicos.
Reemplazo de direcciones y portapapeles
Un módulo separado era responsable de reemplazar direcciones de depósito e interceptar copias. Según SlowMist, el código contenía reglas para tres dominios: mgbx[.]com, bikingex[.] y bitxex[.]io. El script verificaba la URL de la página y los elementos de la interfaz, luego cada 200 milisegundos buscaba direcciones de depósito y las reemplazaba con valores establecidos por los atacantes.
El código proporcionaba direcciones para seis tipos de activos: BTC, redes compatibles con EVM, TRON, Solana, LTC y DOGE. Las direcciones se determinaban por patrones de caracteres, sin verificar la red seleccionada por el usuario u otros parámetros de transacción. Esto creaba un riesgo de que el usuario copiara la dirección sustituida y transfiriera fondos directamente a los atacantes.
El script interfería con el portapapeles de tres maneras: interceptando llamadas a la API del portapapeles, reemplazando botones de copia y alterando el contenido de los eventos de copia. Como resultado, la dirección falsa podía terminar en el portapapeles incluso cuando el usuario intentaba copiar otro texto.
SlowMist instó a las empresas que utilizan los scripts afectados a cesar su distribución y verificar los sistemas en busca de signos de compromiso. Los investigadores también recomendaron revocar credenciales comprometidas y verificar las direcciones de depósito contra datos de servidores confiables y registros de transacciones.
Anteriormente, el fabricante de billeteras de criptomonedas de hardware Keystone informó una filtración de datos de clientes.
Este material se ha preparado exclusivamente con fines informativos y no constituye asesoramiento ni recomendación financiera.
Artículos relacionados