창펑 자오, 암호화폐 피싱 사기에 대해 경고
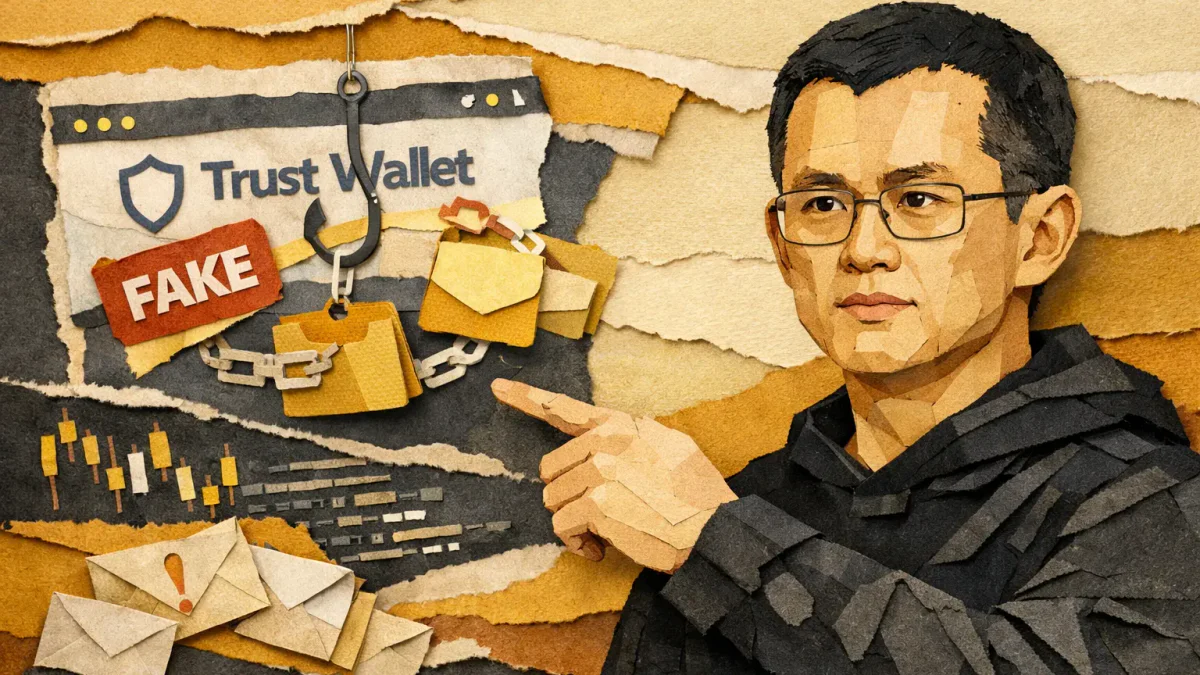
Binance 공동 창립자 Changpeng Zhao (CZ)는 2026년 11월 5일에 Trust Wallet을 사칭하는 웹사이트에 대해 경고했습니다. 이 웹사이트는 거래 검증을 위해 암호화폐 지갑을 연결하라고 제안합니다. 연구자들은 거래 준비를 위한 코드를 발견했지만, 이 리소스를 통한 확인된 도난 사례는 아직 보고되지 않았습니다.
가짜 페이지의 작동 방식
사기꾼들은 공식 Trust Wallet 주소와 시각적으로 유사한 도메인을 사용했습니다. 이름의 한 글자를 변경하고 .com 도메인 영역을 .cam으로 교체했습니다. 이 전술은 부주의한 주소 확인에 의존합니다.
연구자들에 따르면, 페이지의 JavaScript 코드는 Trust Wallet, Phantom, OKX Wallet과의 연결을 지원했습니다. API를 통해 잔액을 확인하고 지정된 주소로 거래를 준비할 수 있었습니다. 점검 당시 거래 서명 기능은 비활성화되어 있었습니다. 이 사이트를 통한 성공적인 도난에 대한 데이터는 없습니다.
지갑 연결과 자산 사용 권한 부여를 구분하는 것이 중요합니다. 연결 자체는 코인 전송 권한을 부여하지 않습니다. 위협은 사용자가 악성 거래에 서명하거나 스마트 계약에 권한을 부여하거나 비밀 복구 구문을 공개할 때 발생합니다.
사기꾼들이 Binance 해킹을 악용
11월 3일, Bitdefender는 또 다른 피싱 캠페인을 보고했습니다. 공격자들은 Trust Wallet을 사칭하며 최근 Binance 해킹이 지갑 소유자에게 영향을 미쳤다고 주장했습니다. 이메일은 필수 검증을 요구하며 11월 7일 이후 차단을 위협했습니다.
이러한 메시지는 미국, 영국, 호주, 아일랜드, 남아프리카의 사용자에게 수신되었습니다. 링크는 방문자가 지갑 복구 데이터를 공개하거나 위험한 행동을 확인하도록 설득할 수 있는 가짜 페이지로 연결되었습니다. 이 캠페인과 관련된 회사는 없습니다.
이전에 CYFIRMA는 Telegram에서 QR 코드를 사용한 별도의 사기 수법을 설명했습니다. USDT를 보내는 척하며 사기꾼들은 토큰 사용 권한을 요구했습니다. 이 캠페인과 새로운 사이트의 연결은 확인되지 않았습니다.
위험을 줄이는 방법
Trust Wallet을 이메일의 링크가 아닌 저장된 공식 주소나 애플리케이션을 통해 여는 것이 더 안전합니다. 제3자 페이지에 시드 구문을 입력하거나 불분명한 요청에 서명하지 마십시오. 의심스러운 연결이 발생할 경우, 활성 토큰 권한을 확인하고 지갑의 자체 도구를 통해 불필요한 권한을 취소하십시오. 이는 긴급한 "검증" 요구보다 더 중요합니다.
이 자료는 정보 제공 목적으로만 작성되었으며 재무 자문이나 권장 사항을 구성하지 않습니다.
관련 도움말