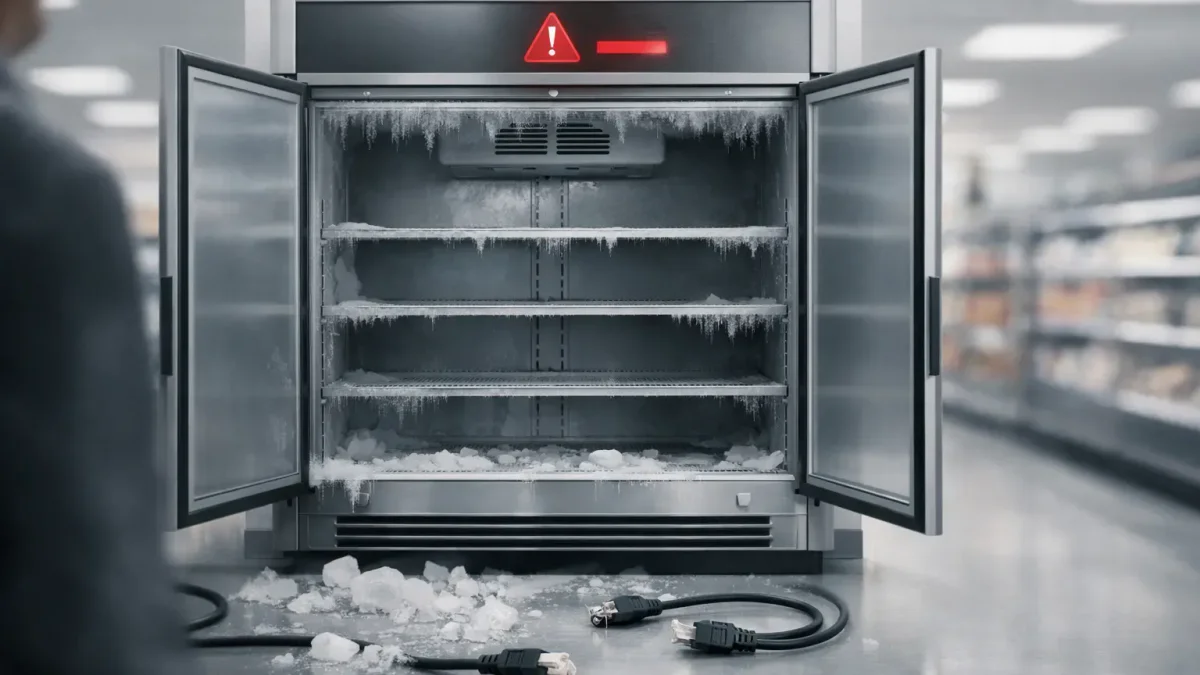
10월 11일에서 12일 밤, 프랑스 전역의 수백 개 슈퍼마켓에서 냉장 관리 시스템이 알 수 없는 사람들에 의해 공격을 받았습니다. 장치들은 원격으로 연속 해동 모드로 전환되어 식품이 상하고 화재가 발생했습니다. 이 공격은 Coopérative U의 수장 Dominique Schelcher에 의해 확인되었습니다. 추정치는 다양합니다: AFP는 최소 300개의 Intermarché 및 Netto 매장을, Les Mousquetaires 소유자는 약 180개를 인용합니다. 약 100개의 Coopérative U 지점, 여러 E.Leclerc, 80개의 Carrefour 슈퍼마켓, 약 490개의 Monoprix 매장 중 5%도 영향을 받았습니다. 온도는 50°C까지 상승했으며, 일부 장치의 해동 주기는 경보를 지연시키기 위해 1시간에서 8시간으로 연장되었습니다. 체인점들은 상한 제품을 폐기하고, 일부 지역에서는 냉장 및 냉동 식품 구역을 폐쇄했습니다.
Sekoia 분석가 Felix Aimé는 이 공격이 스페인, 포르투갈, 폴란드, 독일, 벨기에 등 다른 국가에도 영향을 미쳤다고 밝혔습니다. 파리 검찰청은 사이버 범죄 부서가 주도하는 조사를 시작했습니다. 프랑스 총리 Sébastien Lecornu는 국가 사이버 보안 기관에 이 사건을 처리하도록 지시했습니다. Intermarché의 수장 Thierry Cotillard는 전국 네트워크의 잠재적 손실을 수천만 유로로 추정했으며, 최종 피해는 알려지지 않았습니다. 공격은 덴마크 제조업체 Danfoss의 시스템을 대상으로 했습니다: 이 회사의 컨트롤러는 온도를 조절하고 해동을 시작하며 장비를 모니터링하며, 일부는 원격 서비스를 위해 인터넷에 연결되어 있습니다.
Danfoss는 영향을 받은 대부분의 장치가 구식이거나 업데이트되지 않은 소프트웨어를 실행하고 있다고 확인했습니다. 여기에는 2021년과 2016년에 각각 단종된 AK-SM800과 AK-SC355가 포함되며, 일부 현재 AK-SM800A 모델은 오래된 펌웨어를 사용하고 있었습니다. 회사는 오랫동안 현대 시스템으로의 전환과 업데이트 설치를 권장했으며, 현재 소프트웨어를 업데이트하고 보안을 강화하며 직접적인 인터넷 접근을 차단하고 있습니다. ANSSI 수장 Vincent Strubel은 AK-SM 및 AK-SC 컨트롤러의 네트워크 연결을 즉시 차단할 것을 촉구했으며, 프랑스 무역 연맹은 Danfoss의 투명성을 요구했습니다. 8월에 Claroty는 AK-SM800A의 인증 우회 및 코드 실행을 허용하는 취약점을 설명했으며, Danfoss는 이를 펌웨어 R4.3.1에서 해결했습니다. 해커들이 이러한 결함을 악용했는지는 확인되지 않았습니다. 8월에 한 사이버 범죄자는 DGFiP 시스템에서 678,000명의 프랑스 납세자 데이터를 탈취했습니다.
이 자료는 정보 제공 목적으로만 작성되었으며 재무 자문이나 권장 사항을 구성하지 않습니다.
관련 도움말