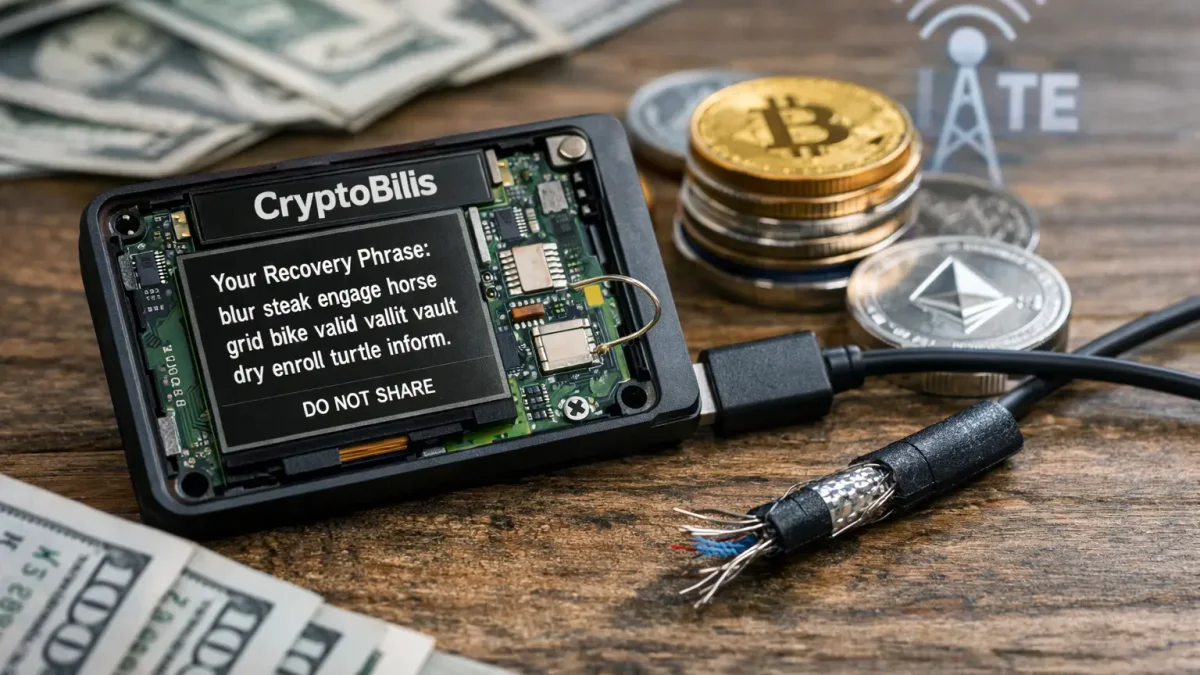
최근 리셀러 CryptoBilis가 판매한 암호화폐 지갑에서 발견된 하드웨어 임플란트가 사용자의 시드 구문을 가로채 LTE 모바일 네트워크를 통해 공격자에게 전송할 수 있는 것으로 나타났습니다. 이는 2026년 10월 10일에 발표된 Ledger 보안 팀의 업데이트에서 보고되었습니다. 임플란트는 지갑의 케이스 내부에 위치하여 초기 설정 중 장치의 화면에서 정보를 읽었습니다. 사용자가 24단어 시드 구문을 볼 때, 임플란트는 정보를 인식하고 디코딩하여 보안 eSIM을 통해 공격자에게 전송했습니다. 이 모듈은 Secure Element 칩, Ledger 운영 체제를 변경하거나 거래에 영향을 미치지 않았습니다. 2026년 10월 9일 현재, 확인된 모든 자금 손실은 CryptoBilis를 통해 판매된 장치와만 연결되었습니다. 그러나 Ledger는 아시아 외부의 다른 장치도 조사하고 있습니다.
분석 회사 Bitquery의 추정에 따르면, 공격자들은 이미 6개의 블록체인에서 315개의 암호화폐 지갑으로부터 9,320만 달러를 인출했으며, 다른 연구자들은 총 피해액이 1억 340만 달러에 달하는 530개의 영향을 받은 주소를 지적했습니다. 이 사건에 대응하여 CryptoBilis는 인도네시아, 말레이시아, 필리핀과 같은 국가에서 Ledger 브랜드 하드웨어 지갑의 판매 및 배송을 중단했습니다. 회사는 또한 물리적 매장을 일시적으로 폐쇄했습니다. 또한, 유명한 암호화폐 보안 연구원 Mark Karpeles는 싱가포르 공항에서 구매한 Ledger Flex 장치에서 임플란트의 존재를 확인했습니다. 이러한 보고에도 불구하고 Ledger는 이 사건과 CryptoBilis 간의 연결을 아직 확인하지 않았습니다.
임플란트를 사용하여 공격자는 원래 지갑에 물리적 접근 없이 다른 장치에서 지갑에 대한 액세스를 복원할 수 있었습니다. Ledger는 CryptoBilis에서 지갑을 구매한 사용자에게 새로운 장치를 설정하지 말고, 이미 설정한 경우에는 즉시 새로운 시드 구문과 함께 새로운 장치로 자산을 이전할 것을 강력히 권장합니다. 주요 조건 – CryptoBilis에서 구매한 지갑에 시드 구문을 입력하거나 복원하지 마십시오. 사기에 피해를 입었거나 수정된 장치를 가지고 있다면 Ledger 지원 및 지역 법 집행 기관에 문의하십시오. 회사는 조사를 계속 진행 중이며, 업데이트가 가능한 대로 제공할 것입니다.
이 자료는 정보 제공 목적으로만 작성되었으며 재무 자문이나 권장 사항을 구성하지 않습니다.
관련 도움말