SlowMist, Udesk에서 입금 주소를 변경하는 악성 스크립트 발견
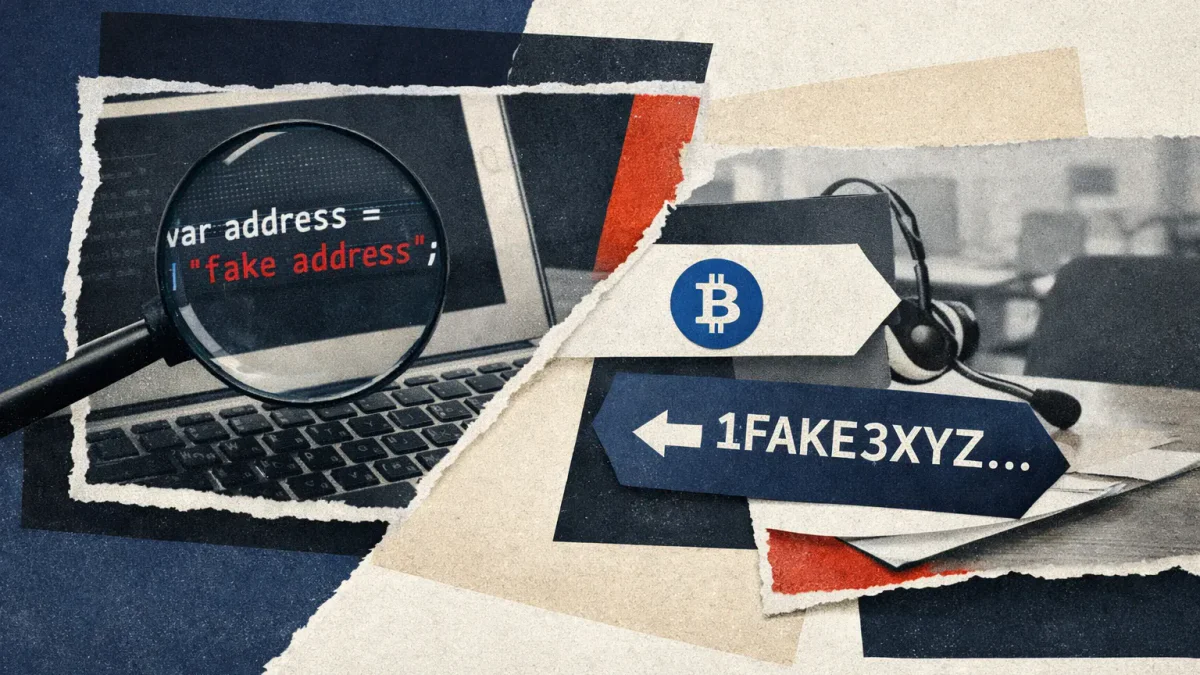
SlowMist 사이버 보안 팀은 Udesk 고객 서비스 시스템의 스크립트에 악성 JavaScript 코드를 주입하는 공격을 식별했습니다. 두 개의 파일을 분석한 결과, 연구원들은 이 코드가 사용자 데이터를 훔치고 세 개의 암호화폐 플랫폼에서 입금 주소를 변경할 수 있음을 확인했습니다.
공격자들은 시스템에 숨겨진 코드를 은밀히 삽입하여 가짜 도메인 udeskqlobal[.]com에서 악성 스크립트 deeps.js를 로드했습니다. 이는 원래 도메인과 단지 한 글자 차이로, q 대신 g를 사용했습니다.
스크립트 작동 방식
악성 코드는 여러 단계로 작동했습니다. 먼저, 브라우저의 쿠키, localStorage, sessionStorage를 읽어 활성 인증 토큰을 훔치려 했습니다. 이는 비밀번호 없이 사용자 계정에 접근할 수 있게 했습니다. 동시에 스크립트는 방문자가 양식에 입력한 모든 것을 가로챘습니다 – 이름, 비밀번호, 인증 코드, 로그인 또는 등록 요청의 데이터. 수집된 정보는 공격자의 서버로 전송되었으며, 브라우저 보호로 인해 표준 전송이 차단된 경우, 코드는 데이터를 암호화하여 일반 이미지를 로드하는 요청으로 전송했습니다.
SlowMist는 두 가지 세부 사항을 언급했습니다. iframe 형식의 채팅 창을 사용하는 것은 사이트를 보호하지 못했습니다: 악성 코드는 여전히 전체 메인 페이지의 데이터에 접근했습니다. 그리고 자격 증명의 수집은 영향을 받은 Udesk 위젯이 있는 모든 리소스에서 발생했으며, 개별 타겟 사이트에서만 발생한 것이 아니었습니다.
주소 대체 및 클립보드
별도의 모듈이 입금 주소를 대체하고 복사를 가로채는 역할을 했습니다. SlowMist에 따르면, 이 코드는 세 개의 도메인에 대한 규칙을 포함하고 있었습니다: mgbx[.]com, bikingex[.] 및 bitxex[.]io. 스크립트는 페이지 URL과 인터페이스 요소를 확인한 후, 매 200밀리초마다 입금 주소를 검색하고 공격자가 설정한 값으로 대체했습니다.
코드는 BTC, EVM 호환 네트워크, TRON, Solana, LTC, DOGE 등 여섯 가지 자산 유형에 대한 주소를 제공했습니다. 주소는 문자 패턴에 의해 결정되었으며, 사용자가 선택한 네트워크나 다른 거래 매개변수를 확인하지 않았습니다. 이는 사용자가 대체된 주소를 복사하여 자금을 직접 공격자에게 송금할 위험을 초래했습니다.
스크립트는 클립보드에 세 가지 방식으로 간섭했습니다: 클립보드 API 호출을 가로채고, 복사 버튼을 대체하며, 복사 이벤트의 내용을 변경했습니다. 그 결과, 사용자가 다른 텍스트를 복사하려고 할 때도 가짜 주소가 클립보드에 들어갈 수 있었습니다.
SlowMist는 영향을 받은 스크립트를 사용하는 회사들에게 배포를 중단하고 시스템에서 침해 징후를 확인할 것을 촉구했습니다. 연구원들은 또한 손상된 자격 증명을 취소하고 입금 주소를 신뢰할 수 있는 서버 데이터 및 거래 기록과 대조할 것을 권장했습니다.
이전에 하드웨어 암호화폐 지갑 제조업체 Keystone은 고객 데이터 유출을 보고했습니다.
이 자료는 정보 제공 목적으로만 작성되었으며 재무 자문이나 권장 사항을 구성하지 않습니다.
관련 도움말