Вредоносный код затронул сайты 178 организаций через Optimizely
Специалисты по кибербезопасности выявили масштабную атаку Optimjack, в ходе которой 16 ноября злоумышленники распространили вредоносный JavaScript через платформу оптимизации сайтов Optimizely.
По данным Report URI, зараженные скрипты загружались на сайтах 178 организаций, включая Ledger, Coinpass, Salesforce, BBC, CNN и Zoom. Исследователи обнаружили 188 вредоносных скриптов среди 1 611 проверенных файлов.
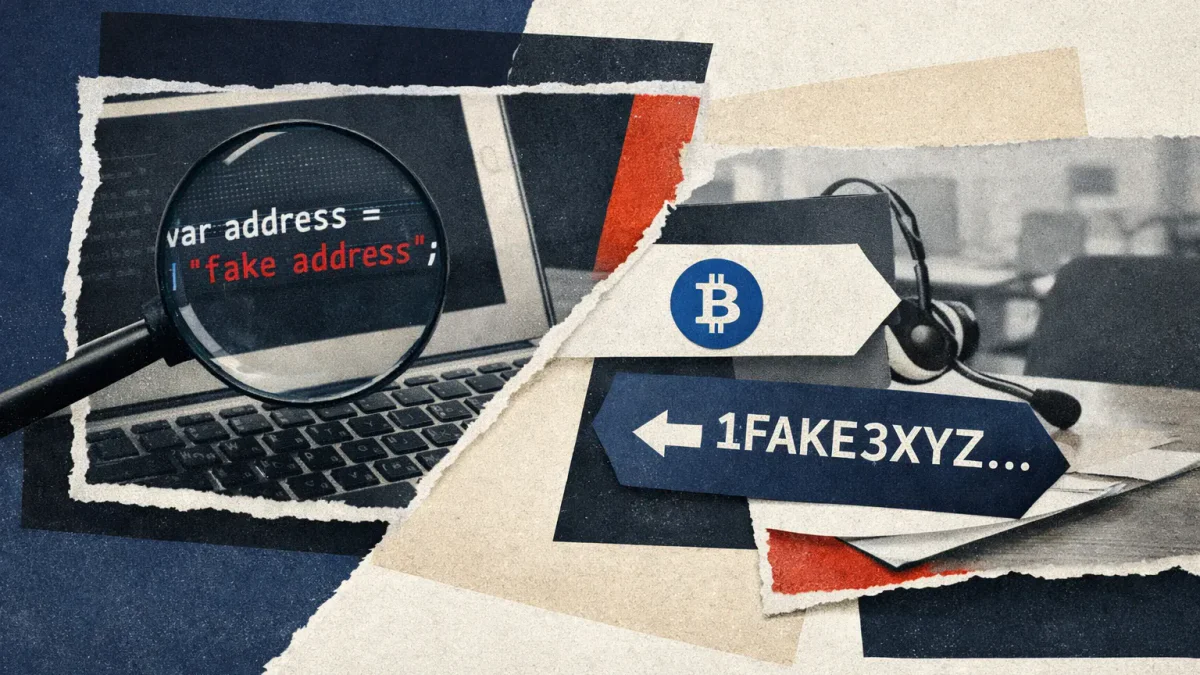
Вредоносный код мог подменять адреса криптовалютных кошельков и перехватывать платежные реквизиты посетителей.
Как работала атака Optimjack
Optimizely позволяет компаниям проводить эксперименты на сайтах и добавлять собственные JavaScript-скрипты. Злоумышленники воспользовались этим механизмом, внедрив вредоносный код в проекты клиентов платформы.
При посещении затронутых страниц браузеры пользователей могли загружать зараженные скрипты с доверенной инфраструктуры Optimizely.
Одной из функций вредоносного ПО была подмена криптовалютных адресов. Например, при копировании адреса кошелька пользователь мог получить в буфере обмена реквизиты злоумышленников и впоследствии отправить средства не тому получателю.
Кроме того, код отслеживал ввод платежных данных, включая номера банковских карт, сроки действия и защитные коды. При этом, по информации StepSecurity, он не мог считывать реквизиты из платежных форм, размещенных внутри изолированных фреймов сторонних провайдеров.
Исследователи также обнаружили, что для посетителей с iPhone и iPad вредоносный скрипт мог загружать дополнительные компоненты, связанные с наборами эксплойтов Coruna и DarkSword.
Optimizely сообщила об устранении уязвимости
Представитель Optimizely подтвердил, что злоумышленники использовали уязвимость в процессе регистрации аккаунтов сервиса Experimentation для добавления вредоносного JavaScript в проекты некоторых клиентов.
Компания сообщила о блокировке уязвимого механизма, удалении внедренного кода, завершении активных сеансов и отзыве токенов доступа затронутых аккаунтов.
Salesforce также заявила о расследовании несанкционированных изменений в скриптах Optimizely, использовавшихся на отдельных сайтах компании. В качестве меры предосторожности она отключила эти скрипты.
По данным Report URI, к концу 16 ноября большая часть обнаруженного вредоносного кода была удалена.
Размер финансового ущерба остается неизвестным
Исследователи представили разные оценки криптовалютных поступлений на адреса, связанные с атакой.
По данным, приведенным в исходной публикации, на выявленные кошельки поступило около $7 100 в криптовалюте. Отдельный анализ StepSecurity оценил соответствующие поступления и остатки примерно в $6 600, отметив, что часть адресов использовалась еще до инцидента.
Руководитель исследовательского направления Galaxy Digital Алекс Торн оценил сумму переводов, которые могли поступить непосредственно от жертв атаки, примерно в $2 300. По его расчетам, значительная часть обнаруженных Bitcoin-транзакций могла представлять собой перемещение собственных средств злоумышленника.
Эти данные не позволяют установить полный масштаб ущерба. Исследователи пока не определили, сколько платежных реквизитов и другой информации было передано на сервер злоумышленников.
Инцидент продемонстрировал риски использования сторонних скриптов: вредоносный код может попасть на сайт через внешний сервис даже без непосредственного взлома собственной инфраструктуры компании.
Материал подготовлен исключительно в ознакомительно-информационных целях и не является финансовым советом и рекомендацией.
Похожие статьи