赵长鹏警告关于加密货币网络钓鱼诈骗
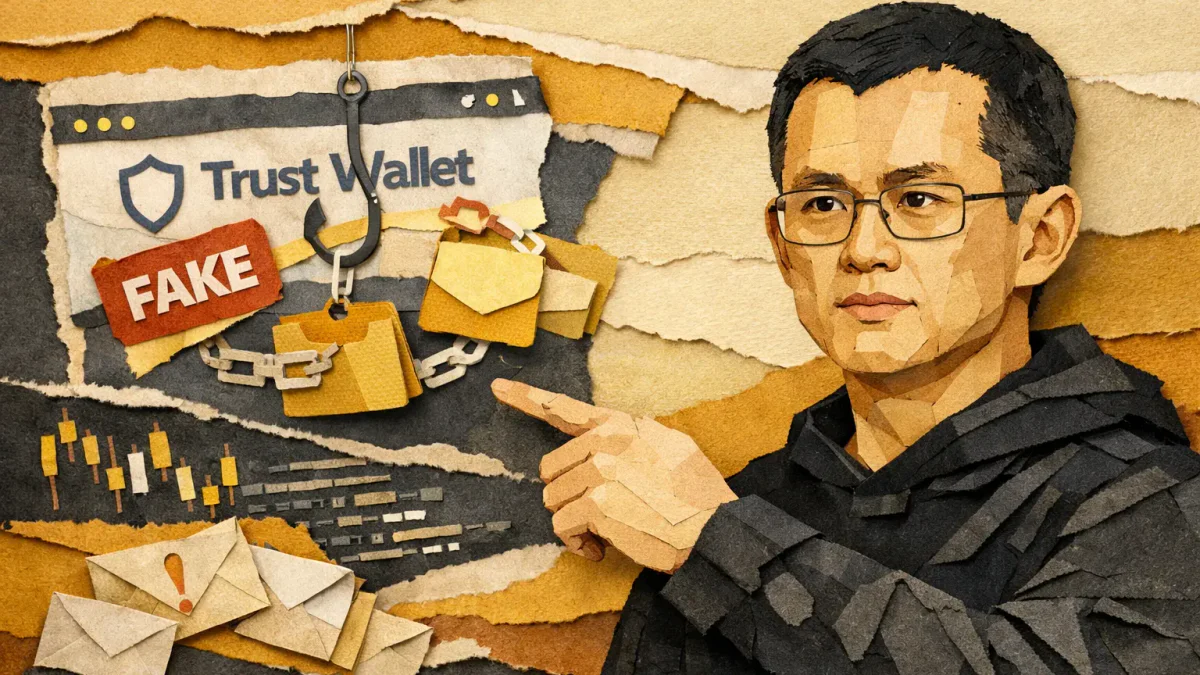
Binance 联合创始人赵长鹏(CZ)于2026年11月5日警告称,有一个网站冒充 Trust Wallet,声称可以连接加密钱包以进行交易验证。研究人员发现了用于准备交易的代码,但尚未报告通过该资源的确认盗窃事件。
假页面的工作原理
诈骗者使用了一个在视觉上类似于官方 Trust Wallet 地址的域名:他们更改了名称中的一个字母,并将 .com 域名区域替换为 .cam。这种策略依赖于不仔细的地址验证。
根据研究人员的说法,该页面的 JavaScript 代码支持连接到 Trust Wallet、Phantom 和 OKX Wallet。通过 API,它可以检查余额并准备到指定地址的交易。在检查时,交易签名功能被禁用。没有关于通过该网站成功盗窃的数据。
重要的是要区分连接钱包和授予资产支出权限。连接本身并不授予转移硬币的权利。如果用户签署恶意交易、授予智能合约权限或泄露秘密恢复短语,则会产生威胁。
诈骗者利用 Binance 黑客事件
11月3日,Bitdefender 报告了另一个网络钓鱼活动。攻击者冒充 Trust Wallet,声称最近的 Binance 黑客事件影响了钱包的所有者。电子邮件要求进行强制验证,并威胁在11月7日之后进行封锁。
美国、英国、澳大利亚、爱尔兰和南非的用户收到了此类消息。链接指向假页面,访问者可能会被说服披露钱包恢复数据或确认危险操作。这些公司与该活动无关。
此前,CYFIRMA 描述了一种在 Telegram 中使用二维码的独立方案:在发送 USDT 的幌子下,诈骗者寻求获得花费代币的权限。尚未确定此活动与新网站的联系。
如何降低风险
通过保存的官方地址或应用程序打开 Trust Wallet 比通过电子邮件中的链接更安全。不要在第三方页面输入种子短语或签署不明请求。如果出现可疑连接,请通过钱包的工具检查活动的代币权限并撤销不必要的权限。这比任何紧急“验证”要求都重要。
本材料仅供参考,不构成财务建议或推荐。
相关文章