SlowMist发现Udesk中的恶意脚本,篡改存款地址
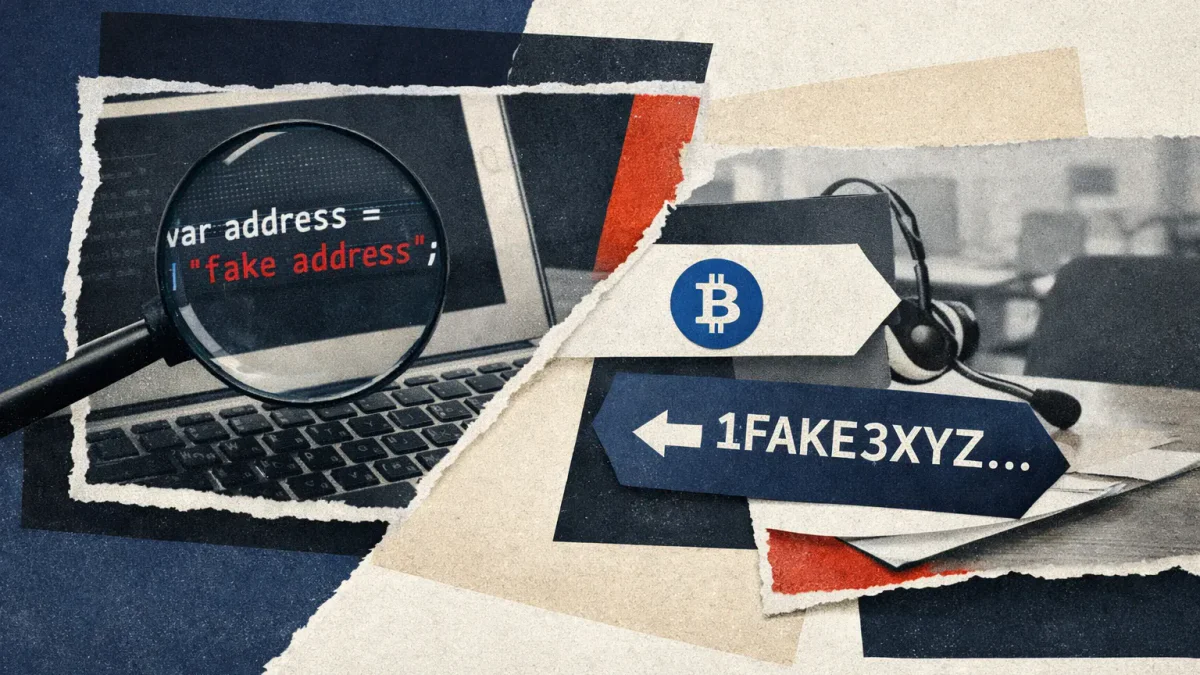
SlowMist网络安全团队发现了一起攻击事件,涉及将恶意JavaScript代码注入到Udesk客服系统的脚本中。根据对两个文件的分析,研究人员确定该代码可以窃取用户数据,并在三个加密货币平台上替换存款地址。
攻击者巧妙地将隐藏代码嵌入系统中,从一个伪造域名udeskqlobal[.]com加载恶意脚本deeps.js——与原始域名仅相差一个字母,q替代了g。
脚本的工作原理
恶意软件分几个阶段运行。首先,它读取浏览器的cookies、localStorage和sessionStorage,试图窃取活动授权令牌:这允许无需密码即可访问用户账户。同时,脚本拦截访问者在表单中输入的所有内容——姓名、密码、确认码以及登录或注册请求中的数据。收集到的信息被发送到攻击者的服务器;如果标准发送被浏览器保护阻止,代码会加密数据并通过请求加载常规图像的方式发送。
SlowMist指出了两个细节。使用iframe格式的聊天窗口并不能保护网站:恶意代码仍然可以访问整个主页面的数据。而凭证的收集发生在所有受影响的Udesk小部件资源上,而不仅仅是个别目标网站。
地址替换和剪贴板
一个单独的模块负责替换存款地址和拦截复制。根据SlowMist的说法,代码包含三个域名的规则:mgbx[.]com、bikingex[.]和bitxex[.]io。脚本检查页面URL和界面元素,然后每200毫秒搜索存款地址,并将其替换为攻击者设定的值。
代码为六种资产提供了地址:BTC、兼容EVM的网络、TRON、Solana、LTC和DOGE。地址通过字符模式确定,不检查用户选择的网络或其他交易参数。这导致用户可能会复制替换后的地址并将资金直接转移给攻击者。
脚本通过三种方式干扰剪贴板:拦截剪贴板API调用、替换复制按钮以及更改复制事件的内容。结果是,即使用户尝试复制其他文本,假地址也可能最终出现在剪贴板中。
SlowMist敦促使用受影响脚本的公司停止其分发并检查系统是否有被入侵的迹象。研究人员还建议撤销被盗用的凭证,并根据可靠的服务器数据和交易记录验证存款地址。
此前,硬件加密钱包制造商Keystone报告了一起客户数据泄露事件。
本材料仅供参考,不构成财务建议或推荐。
相关文章