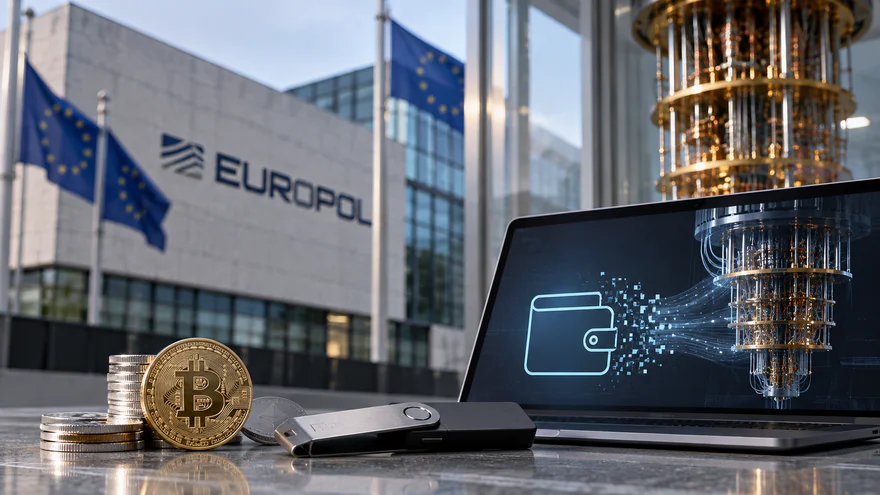
유로폴은 양자 컴퓨터가 개인 키를 드러내어 암호화폐 지갑에 위협이 될 수 있다고 경고했습니다. 2026년 10월 7일, 양자 컴퓨팅과 암호화폐에 관한 보고서에서 이 기관은 업계가 잠재적 공격을 방지하기 위해 보안 시스템을 업데이트하기 시작할 것을 촉구했습니다. 유로폴에 따르면 약 690만 비트코인이 공개된 공개 키가 있는 주소에 저장되어 있어 양자 기술을 사용한 미래의 공격에 취약합니다. 이러한 공격이 가능한 컴퓨터는 아직 존재하지 않지만, 유로폴은 "체계적 붕괴보다는 선제적 적응이 더 가능성이 높다"고 강조했습니다. 이 기관은 지갑을 업데이트하고 키 관리를 개선하여 포스트 양자 암호화로의 점진적 전환을 시작할 것을 권장합니다. 개발자들 사이에서는 포스트 양자 기술로의 전환에 대한 논의가 이미 진행 중이며, 일부 과학자들은 2029년까지 이 전환에 대한 현실적인 계획이 개발되어야 한다고 예측합니다. 7월에 IBM은 향후 2~4년 내에 양자 컴퓨팅으로부터 상당한 상업적 수익을 기대한다고 밝혔습니다.
유로폴 보고서는 블록체인 보안의 중요한 부분을 보호하는 현재의 암호화 기능이 지갑 관리에 사용되는 공개 암호화보다 양자 공격에 훨씬 더 강력하게 대응한다고 언급합니다. 이 기관은 지갑이 종종 암호화폐 시스템에서 주요 취약 지점을 나타내며, 그 인증이 공개 키에 의존한다고 지적했습니다. "암호화폐는 양자 컴퓨팅으로 인해 붕괴하지 않을 것"이라는 점을 강조하는 것이 중요합니다: 주요 위험은 지갑에 저장된 자산의 소유권에 있습니다. 이는 특히 비트코인의 초기 시기, 소위 사토시 시대의 주소에 중요하며, 이들의 공개 키는 이미 블록체인에 노출되었습니다. 공개 키는 소급하여 보안할 수 없으며, 이 문제는 커뮤니티 내에서 사토시 시대 지갑의 BTC를 동결해야 하는지에 대한 광범위한 논쟁을 촉발했습니다.
비트코인 개발자들은 이미 양자 보안 측면에서 구식인 서명 방법에서 전환하는 계획을 논의하고 있습니다. 기존의 타원 곡선 디지털 서명 알고리즘은 현재의 것보다 10~120배 더 큰 새로운 포스트 양자 서명 체계로 대체될 수 있습니다. 2024년 연구에 따르면, 모든 미사용 비트코인 거래 출력을 포스트 양자 형식으로 변환하는 데 최소 76일의 누적 블록 공간이 필요합니다. 각 블록의 25%가 전환을 위해 예약된다면, 이 과정은 약 300일로 늘어날 것입니다. 유로폴의 일부인 유럽 사이버 범죄 센터는 주요 과제가 취약한 지갑이 공격 대상이 되기 전에 전 세계적인 전환을 조정하는 것이라고 강조했습니다.
이 자료는 정보 제공 목적으로만 작성되었으며 재무 자문이나 권장 사항을 구성하지 않습니다.
관련 도움말