악성 코드가 Optimizely를 통해 178개 조직의 웹사이트에 영향을 미쳤습니다
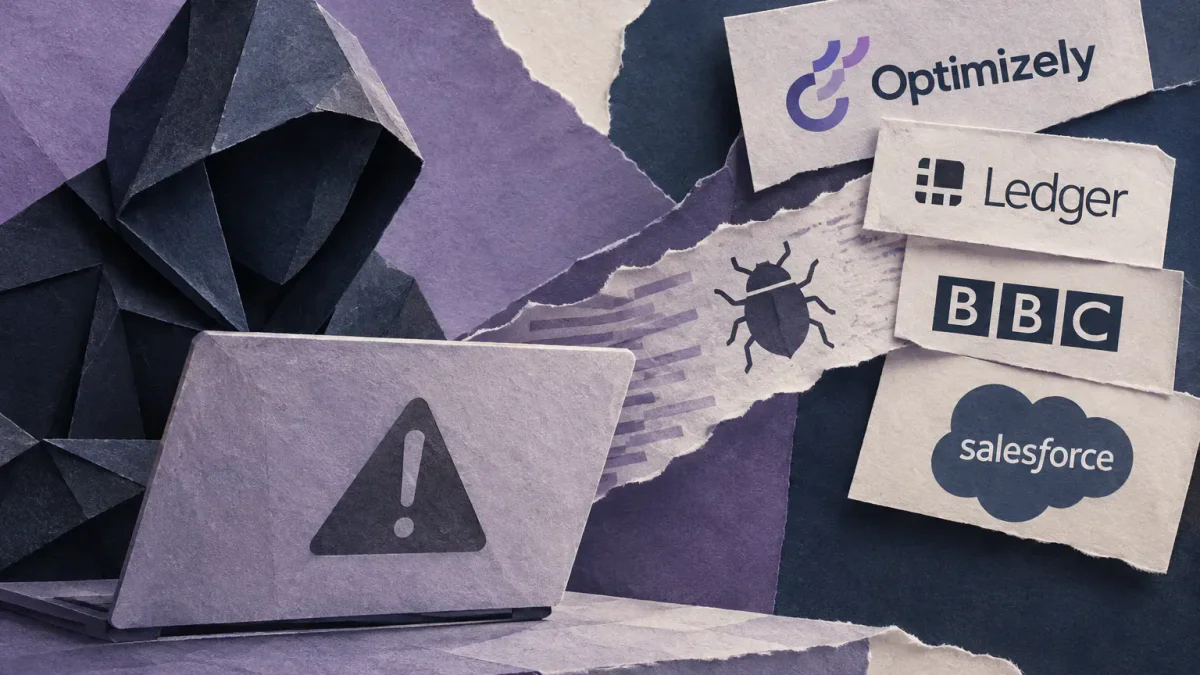
사이버 보안 전문가들은 대규모 Optimjack 공격을 식별했으며, 11월 16일 공격자들이 Optimizely 웹사이트 최적화 플랫폼을 통해 악성 JavaScript를 배포했습니다.
보고서에 따르면 URI 감염된 스크립트는 Ledger, Coinpass, Salesforce, BBC, CNN, Zoom을 포함한 178개 조직의 웹사이트에 로드되었습니다. 연구자들은 1,611개의 파일 중 188개의 악성 스크립트를 발견했습니다.
악성 코드는 암호화폐 지갑 주소를 대체하고 방문자의 결제 세부 정보를 가로챌 수 있었습니다.
Optimjack 공격의 작동 방식
Optimizely는 기업이 웹사이트에서 실험을 수행하고 자체 JavaScript 스크립트를 추가할 수 있도록 합니다. 공격자들은 이 메커니즘을 악용하여 플랫폼 클라이언트의 프로젝트에 악성 코드를 삽입했습니다.
영향을 받은 페이지를 방문할 때, 사용자의 브라우저는 Optimizely의 신뢰할 수 있는 인프라에서 감염된 스크립트를 로드할 수 있었습니다.
악성 소프트웨어의 기능 중 하나는 암호화폐 주소를 대체하는 것이었습니다. 예를 들어, 지갑 주소를 복사할 때 사용자는 클립보드에 공격자의 세부 정보를 얻고 잘못된 수신자에게 자금을 보낼 수 있었습니다.
또한, 코드는 은행 카드 번호, 만료 날짜 및 보안 코드 등 결제 데이터 입력을 추적했습니다. 그러나 StepSecurity에 따르면, 타사 제공업체의 격리된 프레임 안에 배치된 결제 양식의 세부 정보를 읽을 수는 없었습니다.
연구자들은 또한 iPhone 및 iPad 사용자의 경우, 악성 스크립트가 Coruna 및 DarkSword 익스플로잇 키트와 관련된 추가 구성 요소를 로드할 수 있음을 발견했습니다.
Optimizely는 취약점을 수정했다고 보고했습니다
Optimizely의 한 대표는 공격자들이 Experimentation 서비스의 계정 등록 과정에서의 취약점을 이용해 일부 클라이언트 프로젝트에 악성 JavaScript를 추가했다고 확인했습니다.
회사는 취약한 메커니즘을 차단하고, 삽입된 코드를 제거하며, 활성 세션을 종료하고 영향을 받은 계정의 액세스 토큰을 취소했다고 보고했습니다.
Salesforce는 또한 회사의 일부 사이트에서 사용된 Optimizely 스크립트의 무단 변경에 대한 조사를 발표했습니다. 예방 조치로 이러한 스크립트를 비활성화했습니다.
Report URI에 따르면, 11월 16일 말까지 대부분의 감지된 악성 코드가 제거되었습니다.
재정적 피해의 범위는 여전히 알려지지 않았습니다
연구자들은 공격과 관련된 주소로의 암호화폐 수신에 대한 다양한 추정치를 제시했습니다.
원래 게시물에 제공된 데이터에 따르면, 식별된 지갑에 약 $7,100의 암호화폐가 수신되었습니다. StepSecurity의 별도 분석에서는 해당 수신 및 잔액을 약 $6,600으로 추정하며, 일부 주소는 사건 이전에 사용되었다고 언급했습니다.
Galaxy Digital의 연구 책임자 Alex Thorn은 공격 피해자로부터 직접 발생할 수 있는 이체 금액을 약 $2,300으로 추정했습니다. 그의 계산에 따르면, 감지된 Bitcoin 거래의 상당 부분은 공격자의 자금 이동을 나타낼 수 있습니다.
이 데이터는 피해의 전체 범위를 결정할 수 없습니다. 연구자들은 아직 얼마나 많은 결제 세부 정보 및 기타 정보가 공격자의 서버로 전송되었는지 파악하지 못했습니다.
이번 사건은 타사 스크립트 사용의 위험성을 보여주었습니다: 악성 코드는 회사의 자체 인프라를 직접적으로 손상시키지 않고도 외부 서비스를 통해 사이트에 침투할 수 있습니다.
이 자료는 정보 제공 목적으로만 작성되었으며 재무 자문이나 권장 사항을 구성하지 않습니다.