

창펑 자오
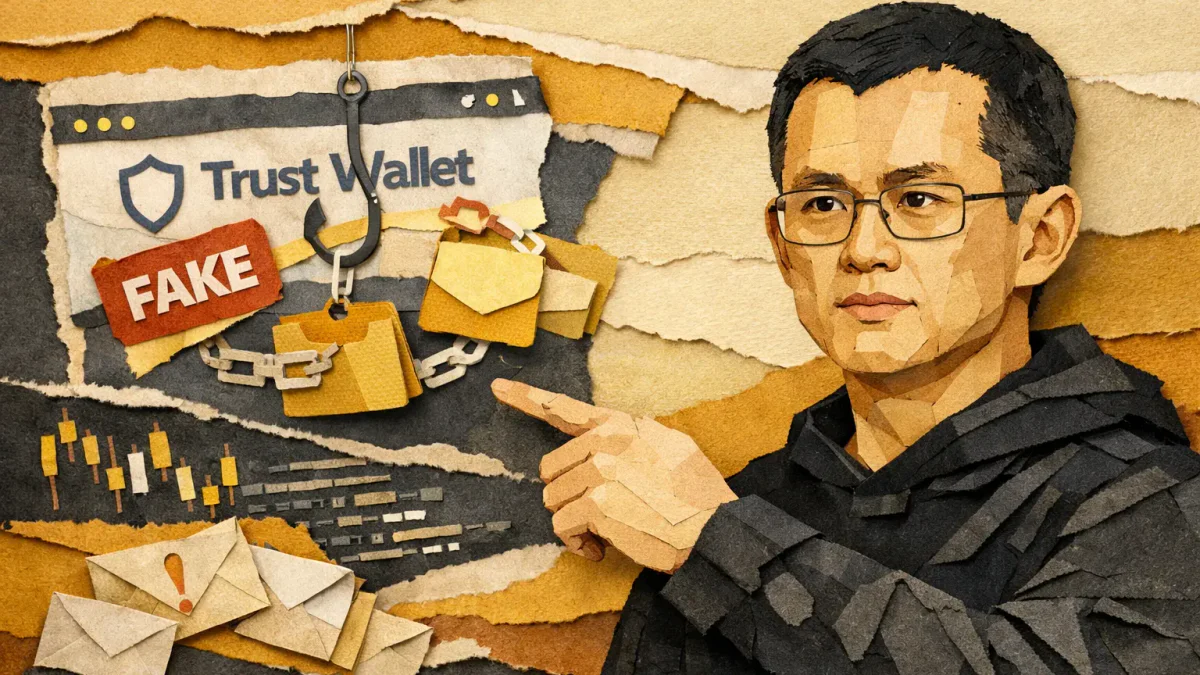
창펑 자오, 암호화폐 피싱 사기에 대해 경고
창펑 자오가 거래 확인을 위해 지갑을 연결하겠다고 제안하는 가짜 Trust Wallet 웹사이트에 대해 경고했습니다. 연구자들은 거래 준비를 위한 코드가 발견되었지만, 이 자원을 통해 확인된 도난 사건은 없었습니다. Bitdefender는 또한 Binance 해킹 이후 사용자가 가짜 인증을 완료하도록 요구하는 이메일을 확인했습니다.
창펑 자오, 엘론 머스크에게 바이낸스 조롱 중단 요청
창펑 자오가 엘론 머스크에게 바이낸스에서 발생한 63억 달러 규모의 보안 침해 보고서 이후 조롱을 중단해 달라고 요청하며 회사의 재정 자원에 대해 설명했습니다.
창펑 자오, 미국 주식의 토큰화에 대한 주요 수요는 해외에서 발생한다고 말하다
바이낸스의 창립자는 외국 투자자들이 중개인에 대한 제한된 접근성과 월스트리트의 불편한 시간 때문에 관심을 보이고 있다고 설명했습니다. 바이낸스 리서치 통계는 거래 시간 외의 수요를 확인합니다. 그러나 토큰 상장은 유동성을 창출하지 않습니다.
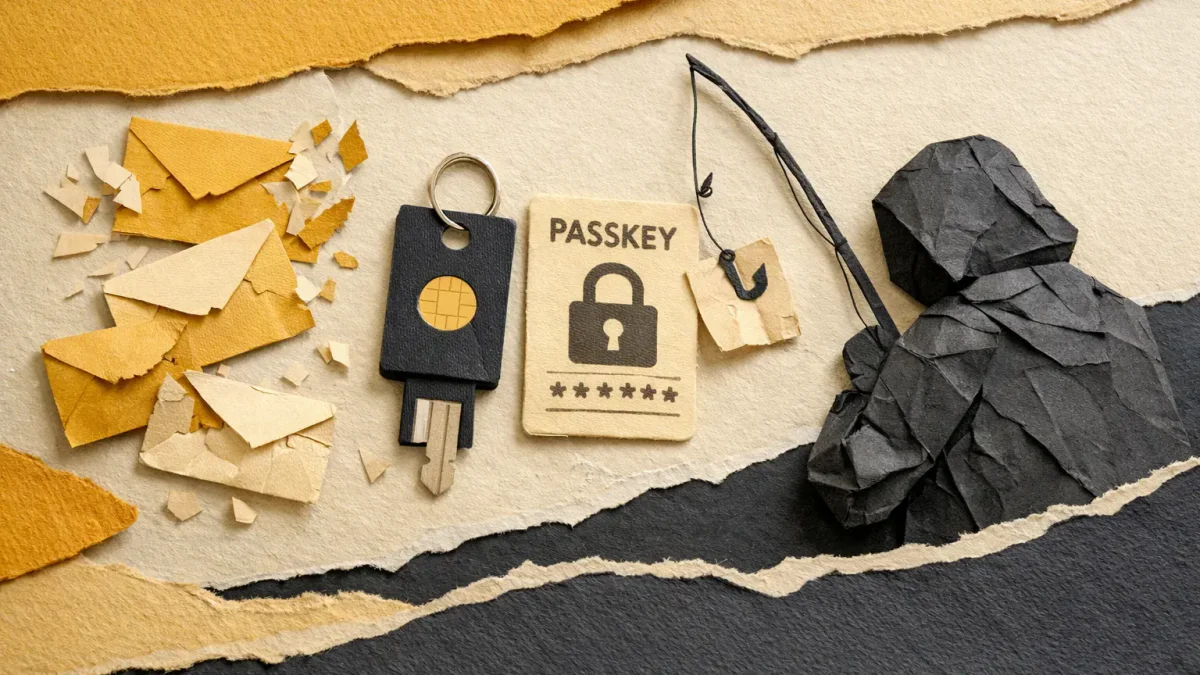
CZ는 하루에 네 번의 데이터 유출 후 보안 지침을 발표했습니다
Binance의 Changpeng Zhao는 Coinbase, Bithumb, Mirae Asset 및 Daishin Securities에서의 유출 이후 10월 28일에 권장 사항을 제공했습니다. 그는 각 거래소에 대해 고유한 이메일 별칭을 사용하고, SMS 코드를 피하고 하드웨어 키 및 패스키를 사용하는 것을 권장하며, 보안이나 환불에 대해 글을 쓰는 사람은 사기꾼으로 간주해야 한다고 조언합니다.
창펑 자오, 암호화폐 사용자에게 PHP 취약점 경고
바이낸스의 창펑 자오가 웹사이트 보안을 위협할 수 있는 PHP 취약점 때문에 암호화폐 사용자에게 주의할 것을 촉구했습니다. 자세히 알아보세요.
창펑 자오, 비관적인 비트코인 예측에 대해 피터 쉬프를 비판하다
바이낸스의 창펑 자오(CZ)가 비트코인에 대한 지속적인 부정적인 예측으로 잘 알려진 금 전문가 피터 쉬프를 비판했다.
창펑 자오, 콜드 월렛을 진정으로 안전하게 만드는 방법을 찾다
Binance의 CEO 창펑 자오가 Ledger와 협력하여 콜드 월렛의 보안을 강화하기 위한 새로운 솔루션을 제안했습니다.
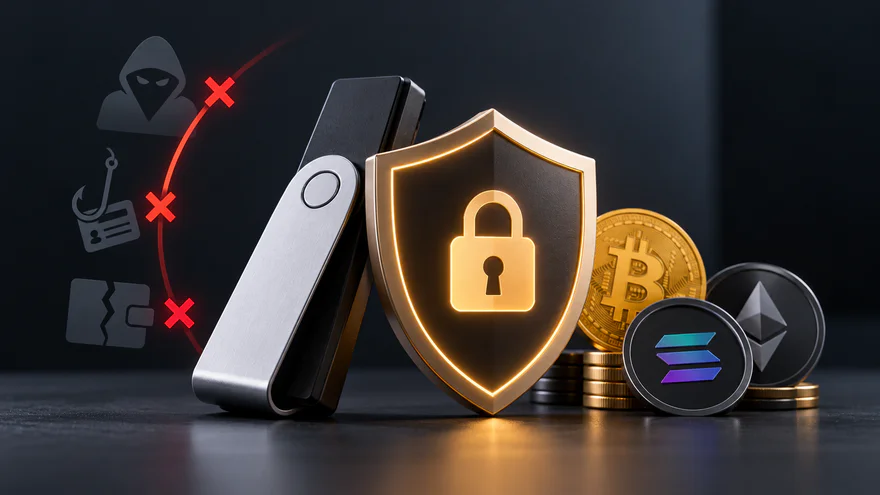
장펑 자오, 암호 자산을 도난 및 손실로부터 보호하는 방법 공유
바이낸스의 전 CEO 장펑 자오가 암호화폐의 안전한 저장을 위한 세 가지 우선 사항을 설명했습니다: 도난 방지, 접근 손실 방지, 상속 계획.
SOON 토큰, 창펑 자오의 게시물 이후 40% 급등
SOON 토큰은 창펑 자오의 트윗과 강력한 시장의 힘 덕분에 40% 이상 상승했습니다.