
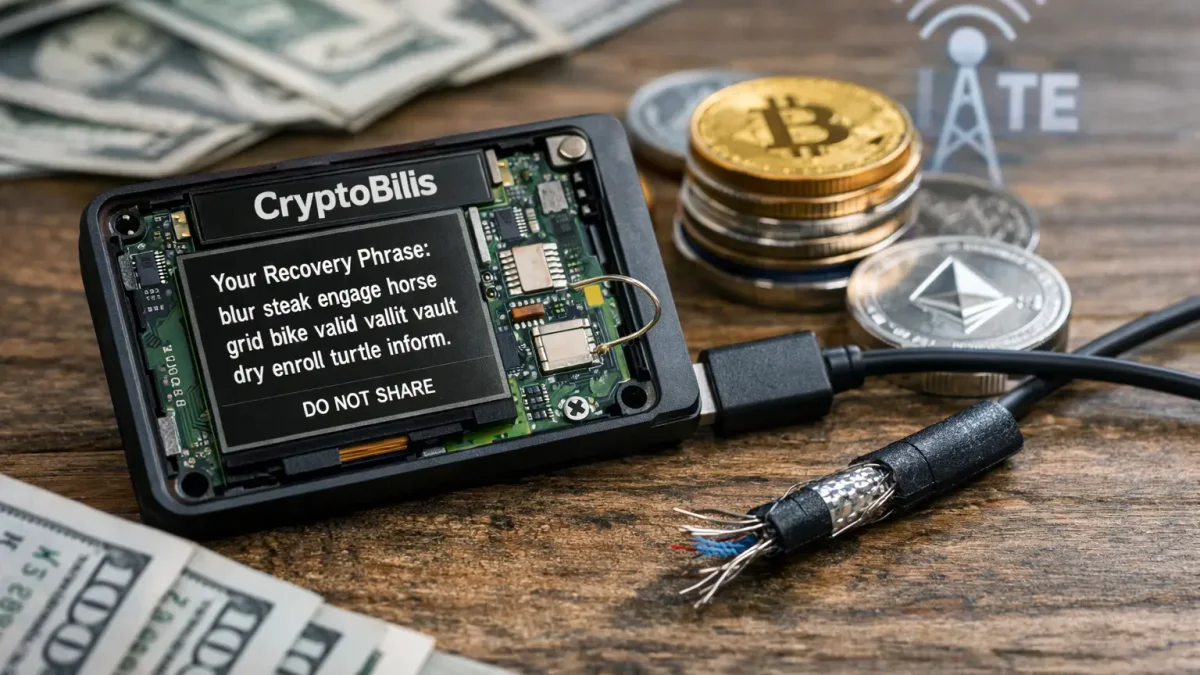
最近发现的硬件植入在由转售商CryptoBilis销售的加密钱包中,可以拦截用户的种子短语,并通过LTE移动网络将其传输给攻击者。这是由Ledger安全团队在2026年10月10日发布的更新中报告的。植入物位于钱包的外壳内,并在设备初始设置期间从屏幕读取信息。当用户看到24个单词的种子短语时,植入物识别、解码并通过安全的eSIM将信息发送给攻击者。该模块没有改变安全芯片、Ledger操作系统或影响交易。截至2026年10月9日,所有确认的资金损失仅与通过CryptoBilis销售的设备有关。然而,Ledger也在调查亚洲以外的其他设备。
根据分析公司Bitquery的估计,攻击者已经从六个区块链上的315个加密钱包中提取了9320万美元,而其他研究人员指出有530个受影响的地址,总损失为1.034亿美元。对此事件,CryptoBilis已暂停在印度尼西亚、马来西亚和菲律宾等国家销售和运输Ledger品牌的硬件钱包。公司还暂时关闭了实体店。此外,知名加密安全研究员Mark Karpeles确认在新加坡机场购买的Ledger Flex设备中存在植入物。尽管有这些报告,Ledger尚未确认此事件与CryptoBilis之间的联系。
使用植入物,攻击者可以在另一台设备上恢复对钱包的访问,而无需物理访问原始钱包。Ledger强烈建议从CryptoBilis购买钱包的用户不要设置新设备,如果已经设置,请立即将资产转移到具有新种子短语的新设备。主要条件– 不要在从CryptoBilis购买的钱包上输入或恢复种子短语。如果您成为欺诈的受害者或拥有修改过的设备,请联系Ledger支持和当地执法部门。公司将继续调查,并在有新信息时提供更新。
本材料仅供参考,不构成财务建议或推荐。
相关文章
Ledger设备上的间谍软件:全球新案例
全球发现了Ledger设备上被注入间谍软件的新案例。用户损失超过8600万美元。
2026年的硬件钱包:泄漏、激光和被攻破的设备
六家硬件钱包制造商,包括Coldcard和Ledger,在2026年报告了安全问题。
MediaMarktSaturn因假冒报告移除Ledger产品
欧洲零售商MediaMarktSaturn决定在收到假冒钱包报告后移除Ledger产品。
SlowMist揭示了对Bitget热钱包攻击的细节
SlowMist发现,Bitget的资产盗窃是利用零日漏洞和通过凭据访问系统进行的。了解详细信息。