Trezor减少80%的转售网络,因为在钱包中发现间谍模块
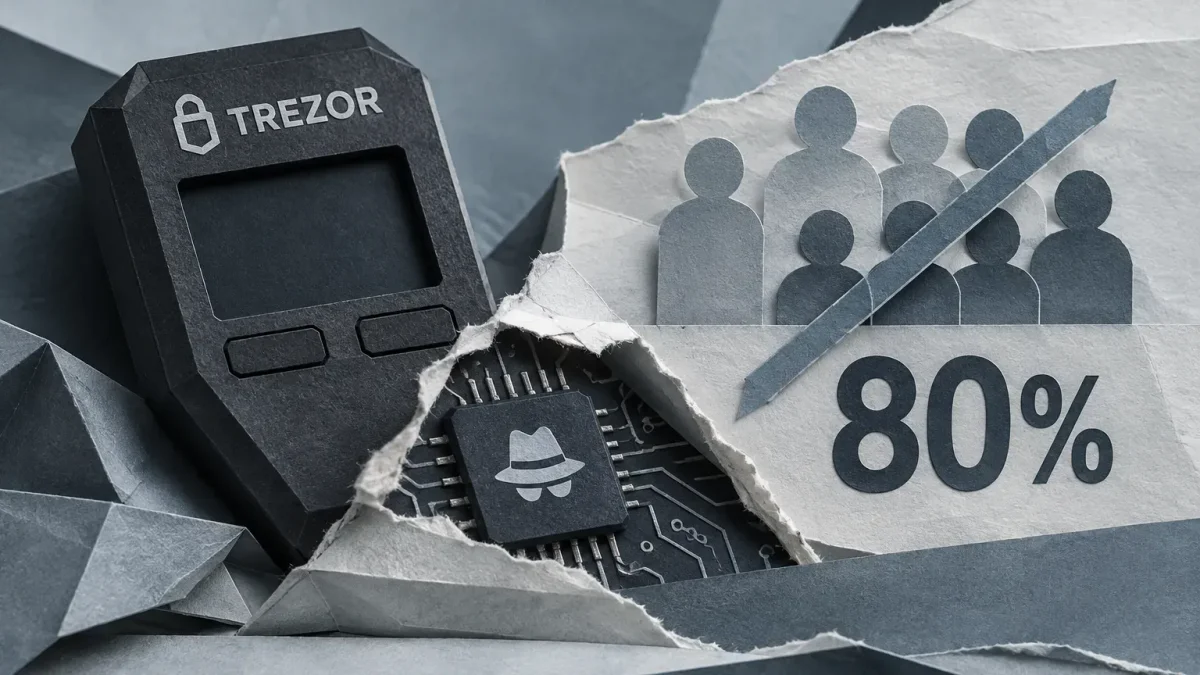
Trezor,一家加密货币存储硬件钱包的制造商,在检测到被修改的Safe 5设备后,将其官方经销商网络减少了约80%。根据2026年11月12日发布的报告,专家发现通过马来西亚供应商CryptoBilis出售的三个钱包中嵌入了间谍模块。这些设备是在2026年8月20日至9月23日期间购买的。公司确认存在外来电子组件,但尚未收到这些钱包所有者资金被盗的报告。
间谍模块如何进入Trezor Safe 5钱包
调查始于发现通过CryptoBilis分发的可疑设备,CryptoBilis曾是Trezor在东南亚的官方合作伙伴。公司在10月28日收到关于Safe 5设计可能受到干扰的第一份报告。
在随后的检查中,专家确认了三个钱包中存在外来设备。其中一个在Trezor的实验室直接检查,而另外两个通过所有者提供的内部组件照片识别。
总的来说,在公司的呼吁下,48名CryptoBilis客户联系了支持部门以检查他们的设备。初步调查结果表明,在其他Trezor型号和从其他验证经销商处购买的钱包中未发现类似修改。
间谍设备如何工作
检测到的模块是安装在钱包主控制器和屏幕之间的附加电子板。该设备可以拦截屏幕上显示的信息,包括恢复短语和附加密码。
获取的数据存储在模块的内存中,加密后通过移动网络传输到攻击者的服务器。在没有连接的情况下,设备继续存储信息,直到下一次尝试发送。
同时,模块没有改变钱包主固件和安全元件的操作。这种方案允许在不直接干预设备软件的情况下拦截机密数据。
11月11日,Trezor发布了固件更新2.13.1,阻止了已识别的间谍模块的操作。然而,公司警告称,该修复程序无法保护在安装更新之前可能已被复制的恢复短语。
Trezor收紧经销商要求
事件发生后,公司修订了其合作伙伴政策,并将其经销商网络减少了约80%。新的要求对设备的来源、存储条件和在转移给客户之前对设备的访问进行了更严格的控制。
Trezor强调,被排除的合作伙伴之前被认为是可靠的,并未构成直接威胁。该决定与过渡到更严格的供应链安全标准有关。
建议自2026年3月以来通过CryptoBilis购买Trezor设备的客户将加密货币转移到具有新恢复短语的新钱包中。此要求适用于从指定经销商处购买的所有型号,无论是否发现外来组件。
Trezor还为这些客户提供设备更换或退款,具体取决于交付的可用性。调查仍在与网络安全专家SEAL 911的合作下进行。截至发布之日,公司尚未记录因发现的模块导致加密货币损失的确认案例。
本材料仅供参考,不构成财务建议或推荐。
相关文章