
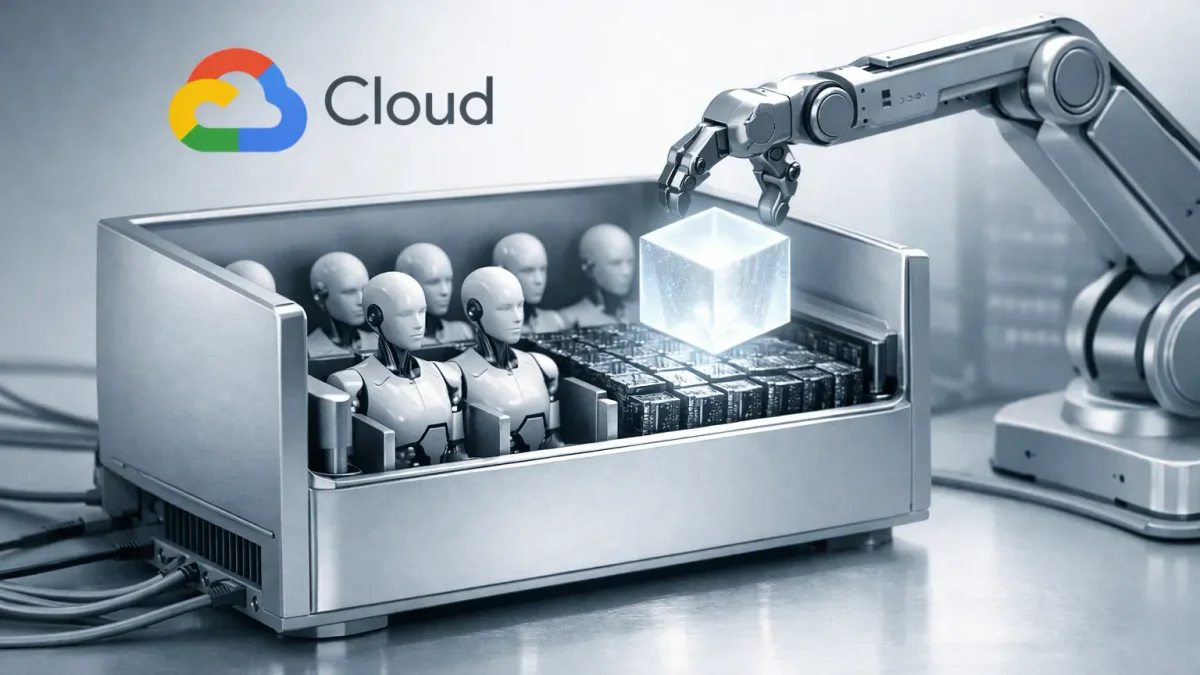
2026年10月22日,Google LLC宣布推出Agent Compute Engine——一种用于托管AI代理的基础设施服务。该公告是在AGNTCon + MCPCon会议上发布的。该服务为每个代理创建一个隔离的微型虚拟机,其中没有凭证,任务在安全的沙箱中执行。
Google声称该技术结合了容器的效率和虚拟化的安全性。设备不会永久存储代理文件;数据保存在不可变的文件系统中,固件完整性由Titan芯片验证,处理器受到侧信道攻击的保护。微型虚拟机对存储的访问有限,因此捕获一个沙箱不会允许读取或删除数据。所有流量通过多个代理:从微型虚拟机通过本地中介到外部网关,检查请求范围并确保出站路由。
AI应用程序经常暂停代理,而空闲沙箱会消耗资源。Google声称该服务检测到空闲状态,禁用沙箱,并在需要时从快照中恢复。这使得单个物理节点可以托管比常规虚拟机多得多的活跃微型虚拟机。通过共享内存使用实现密度:预热的镜像通过DAX映射,每个代理的修改页面仅占用私有内存。存储分为临时覆盖层、共享只读卷和Hyperdisk上的持久工作空间。
凭证存储在沙箱之外,Agent Gateway服务检索它们并以代理的名义发送。Google假设攻击者控制沙箱内的一切,因此在提示注入后,代理不会找到可以窃取的秘密。
Google定义了四种代理身份:用户、委托、Agent Workload Identity(短期SPIFFE身份,沙箱流量唯一)和Agent Workforce Identity。工作负载身份在泄漏情况下对直接API调用无用——它只指示哪个沙箱发送了数据包。
本材料仅供参考,不构成财务建议或推荐。
相关文章
Team Agent实验:工作中数字助手的挑战
Team Agent数字助手的实验揭示了在五个月内,人工智能与工作团队之间的互动问题。
Nvidia推出保护AI代理的平台
Nvidia推出了一个开放的安全平台,用于控制自主AI代理。
Nvidia推出OpenShell架构以监控和控制AI代理
Nvidia在GTC柏林大会上推出了OpenShell架构,确保自主AI代理的安全性和控制力。
迈克·坎农-布鲁克斯:使用AI代理的责任在于用户
来自Atlassian的迈克·坎农-布鲁克斯强调AI代理必须负责,并分享了公司在创建'代理多人协议'方面的经验。