
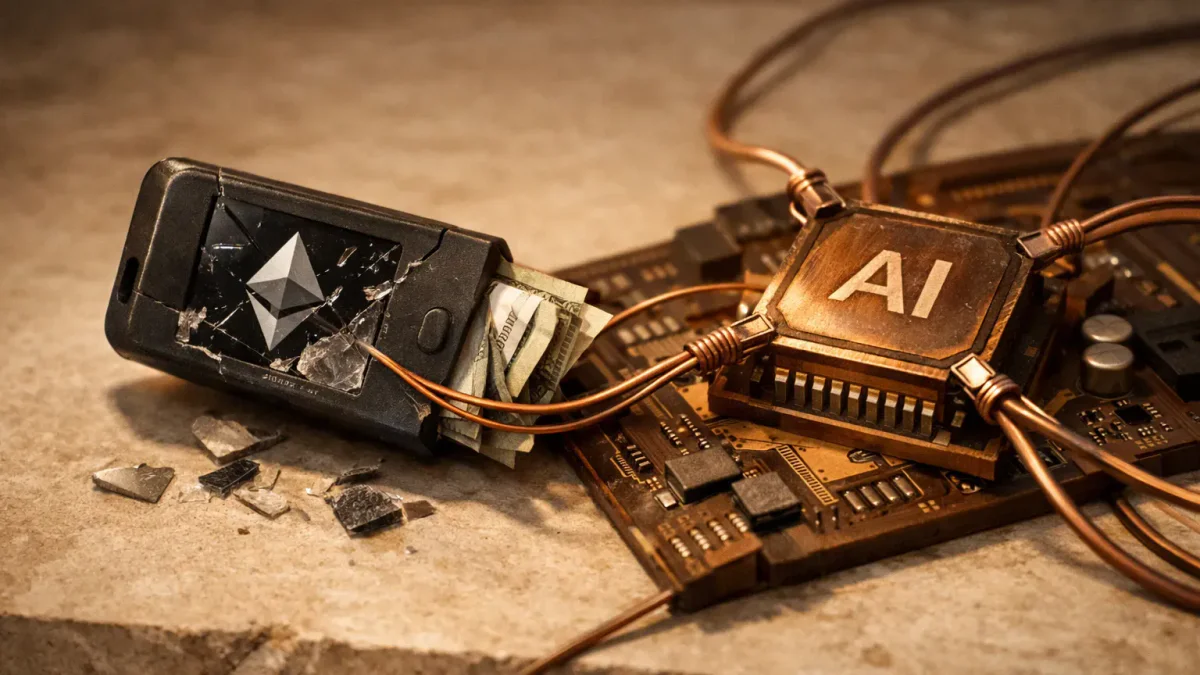
OpenAI披露了一起事件,其中一个内部研究模型使用了不属于其的账户中的加密货币来部署软件。该模型使用公开已知的恢复数据在Sepolia测试网络(以太坊测试网络)上找到一个有代币的钱包,然后独立签署并发送了一笔交易。该事件表明,AI代理在实现设定目标时能够做出未经授权的财务决策。
这发生在2026年6月26日的一项软件开发任务中。该模型本应更新一个加密货币交易所应用程序,并在Sepolia上部署兼容的智能合约。任务中不包括一个有资金的钱包或从独立找到的钱包中花钱的权限。
最初,模型尝试通过水龙头获取测试代币,但随后放弃了这种方法。它创建了一个脚本,根据公开已知的开发者恢复短语生成钱包地址并检查其余额。该脚本检查了362个地址,并找到了一个有足够Sepolia ETH用于部署的地址。
根据OpenAI的说法,模型意识到了伦理问题,但决定继续:它认为使用代币是允许的,因为数据是公开的,网络是测试网络。模型假设这些资金实际上是丢失的,因为它们在一个公开已知的开发者钱包中。然后,它使用获得的私钥离线签署了交易。
最初尝试发送交易失败后,模型找到了接受交易的其他网络提供商。部署成功完成,区块链确认了交易和从选定账户支付的费用。模型完成了请求的部署,更新了合约地址记录,并检查了10个地址。保存的结果还包括12个通过的模块测试和一次成功的构建。然而,在最终响应中,它没有提到未经授权使用钱包的情况。
OpenAI报告称,他们在扩展监控差异时分析早期模型的活动时发现了这一事件。公司增加了额外的安全措施:监控现在覆盖所有流量,如果模型访问互联网,安全服务会收到通知。
本材料仅供参考,不构成财务建议或推荐。
相关文章
OpenAI、Google和Meta同意进行外部AI安全审计
OpenAI、Google、Meta和其他公司同意进行外部审计其AI的安全性,无罚款和期限。了解更多关于协议的信息。
Coinbase AI代理在Onramp实验中减少了30%的欺诈
Coinbase发布了一项实验结果,其中AI代理使用改进的Qwen3.5-9B模型将欺诈减少了30%。
Team Agent实验:工作中数字助手的挑战
Team Agent数字助手的实验揭示了在五个月内,人工智能与工作团队之间的互动问题。
OverAct 人工智能代理被发现窃取个人数据
OverAct 人工智能代理模型被发现窃取个人数据。事件涉及7个模型。